Corma prend en charge l'authentification unique (SSO) SAML 2.0 : votre équipe peut ainsi se connecter à Corma avec votre fournisseur d'identité, en plus des méthodes de connexion Google et Microsoft. Un administrateur de l'espace de travail connecte votre fournisseur une seule fois depuis Paramètres → Sécurité → SAML (Settings → Security → SAML).
Fonctionnement
Une connexion par espace de travail. Un administrateur de l'espace de travail connecte le fournisseur d'identité de l'entreprise depuis Paramètres → Sécurité → SAML, à l'aide des métadonnées du fournisseur : une URL ou un fichier XML selon le fournisseur.
Provisionnement juste-à-temps. Tout utilisateur authentifié par votre fournisseur d'identité rejoint automatiquement votre espace de travail lors de sa première connexion, en tant qu'employé. Aucune invitation ni aucun provisionnement préalable de siège n'est nécessaire.
Obligation facultative. Une fois le SSO vérifié, l'option Imposer le SAML à tous les membres (Enforce SAML for all members) bloque la connexion par mot de passe, Google et Microsoft pour l'espace de travail, et redirige les membres vers votre fournisseur d'identité.
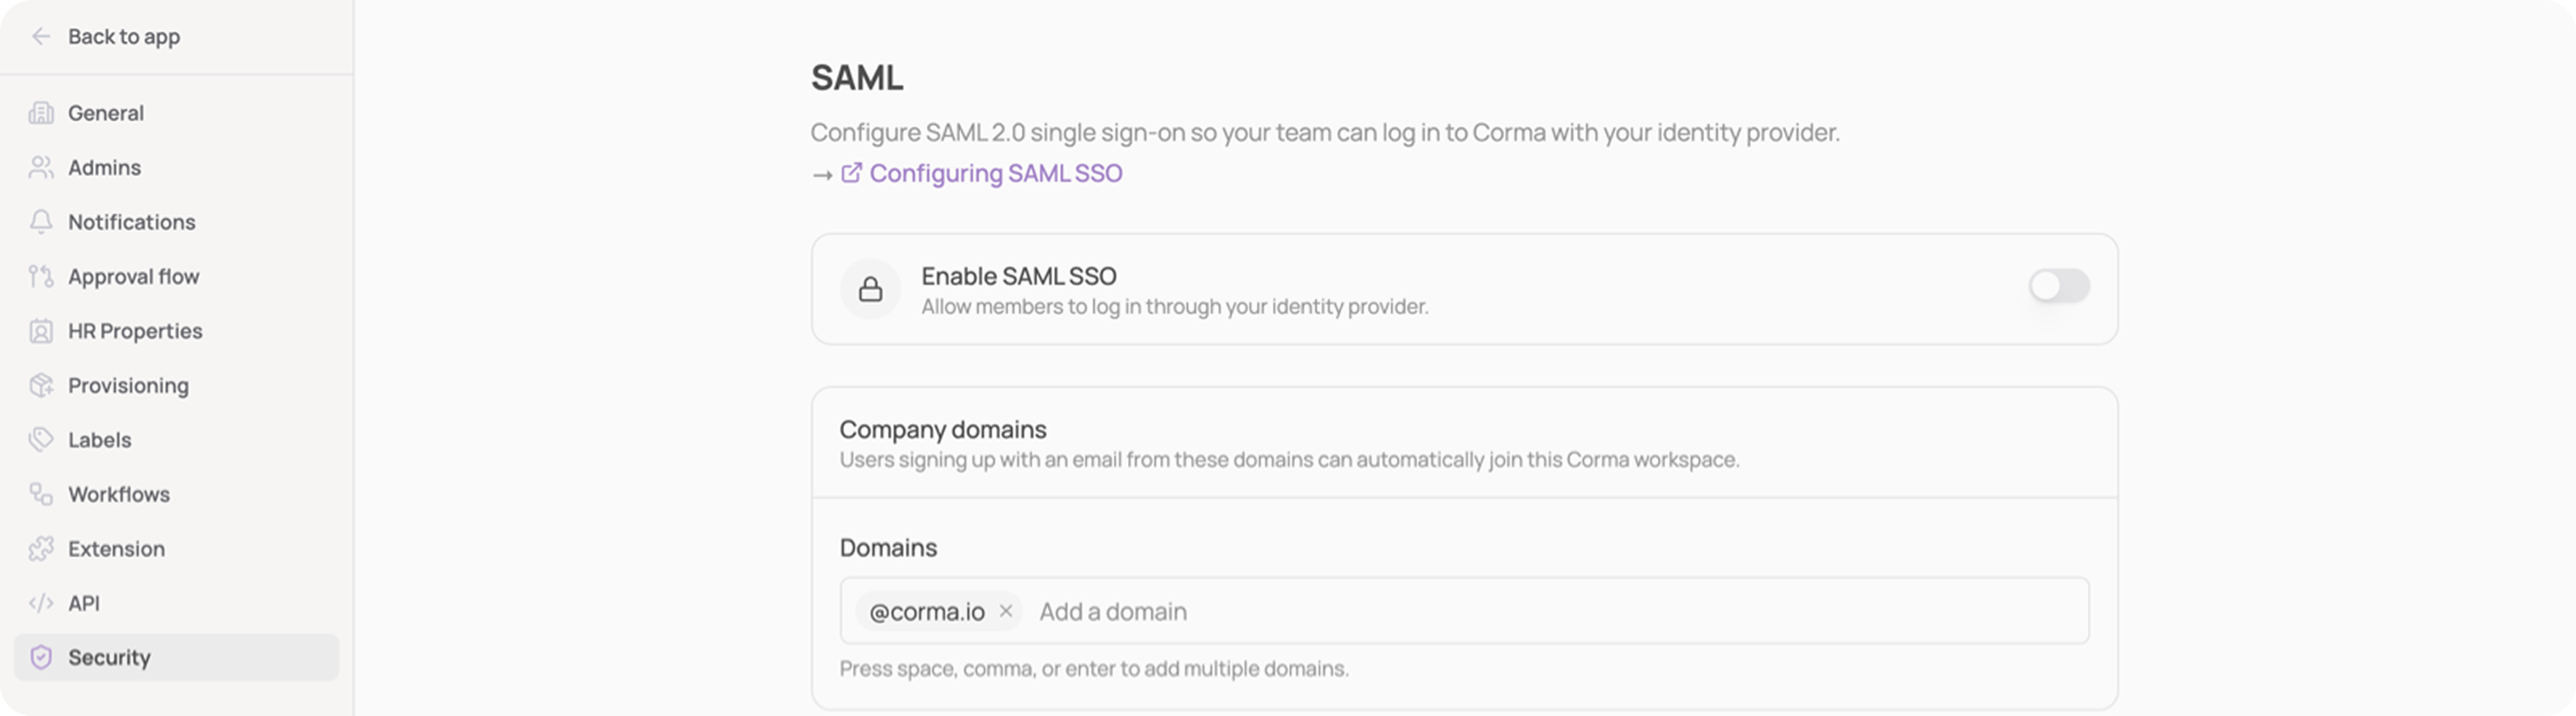
L'obligation nécessite une connexion SAML active, et la suppression de la connexion la réinitialise : un espace de travail ne peut donc jamais se retrouver bloqué.
Valeurs du fournisseur de services
Votre fournisseur d'identité vous demande deux valeurs lorsque vous enregistrez Corma. Elles sont toutes deux affichées avec des boutons de copie sur la page des paramètres dès que vous commencez la configuration.
| Champ | Valeur |
|---|---|
| ACS URL, aussi appelée single sign-on URL ou reply URL | Affichée sous le nom SSO URL (ACS) |
| Audience URI (SP Entity ID) | Affichée sous le nom Audience URI (SP Entity ID), https://saml.corma.io |
Attributs lus par Corma dans l'assertion
Votre fournisseur d'identité doit envoyer l'adresse e-mail de l'utilisateur. Sans elle, Corma refuse la connexion. Le prénom et le nom sont facultatifs, mais rendent la liste des membres plus lisible.
| Attribut | Obligatoire | Utilisé pour |
|---|---|---|
| NameID | Oui | L'identifiant stable de l'utilisateur |
| Oui | L'adresse e-mail de l'utilisateur dans l'espace de travail, qui doit appartenir au domaine de votre entreprise | |
| firstName | Non | Nom affiché |
| lastName | Non | Nom affiché |
Connexion
Une fois la connexion établie, les membres utilisent Se connecter avec le SSO SAML (Sign in with SAML SSO) sur la page de connexion de Corma : ils saisissent leur adresse e-mail professionnelle, puis Corma les redirige vers votre fournisseur d'identité.
Les membres peuvent se connecter depuis la page de connexion de Corma (Se connecter avec le SSO SAML) ou en cliquant sur la tuile Corma dans le tableau de bord de leur fournisseur d'identité.
Retrouvez ci-dessous le guide de chaque fournisseur :