À propos des jetons SSO
Aperçu
Lorsqu'un employé se connecte à une application tiers avec "Se connecter avec Google" ou un fournisseur d'identité équivalent, il accorde à cette application un jeton (token) contenant un ensemble d'étendues (scopes), c'est-à-dire les autorisations qu'elle peut utiliser en son nom. L'application conserve cet accès jusqu'à ce que le jeton soit révoqué, que quelqu'un l'utilise encore ou non.
Corma recense chaque jeton accordé dans votre espace de travail, vous permettant de voir ce qui a été accordé, à qui et par quelle application.
Lire le tableau des jetons
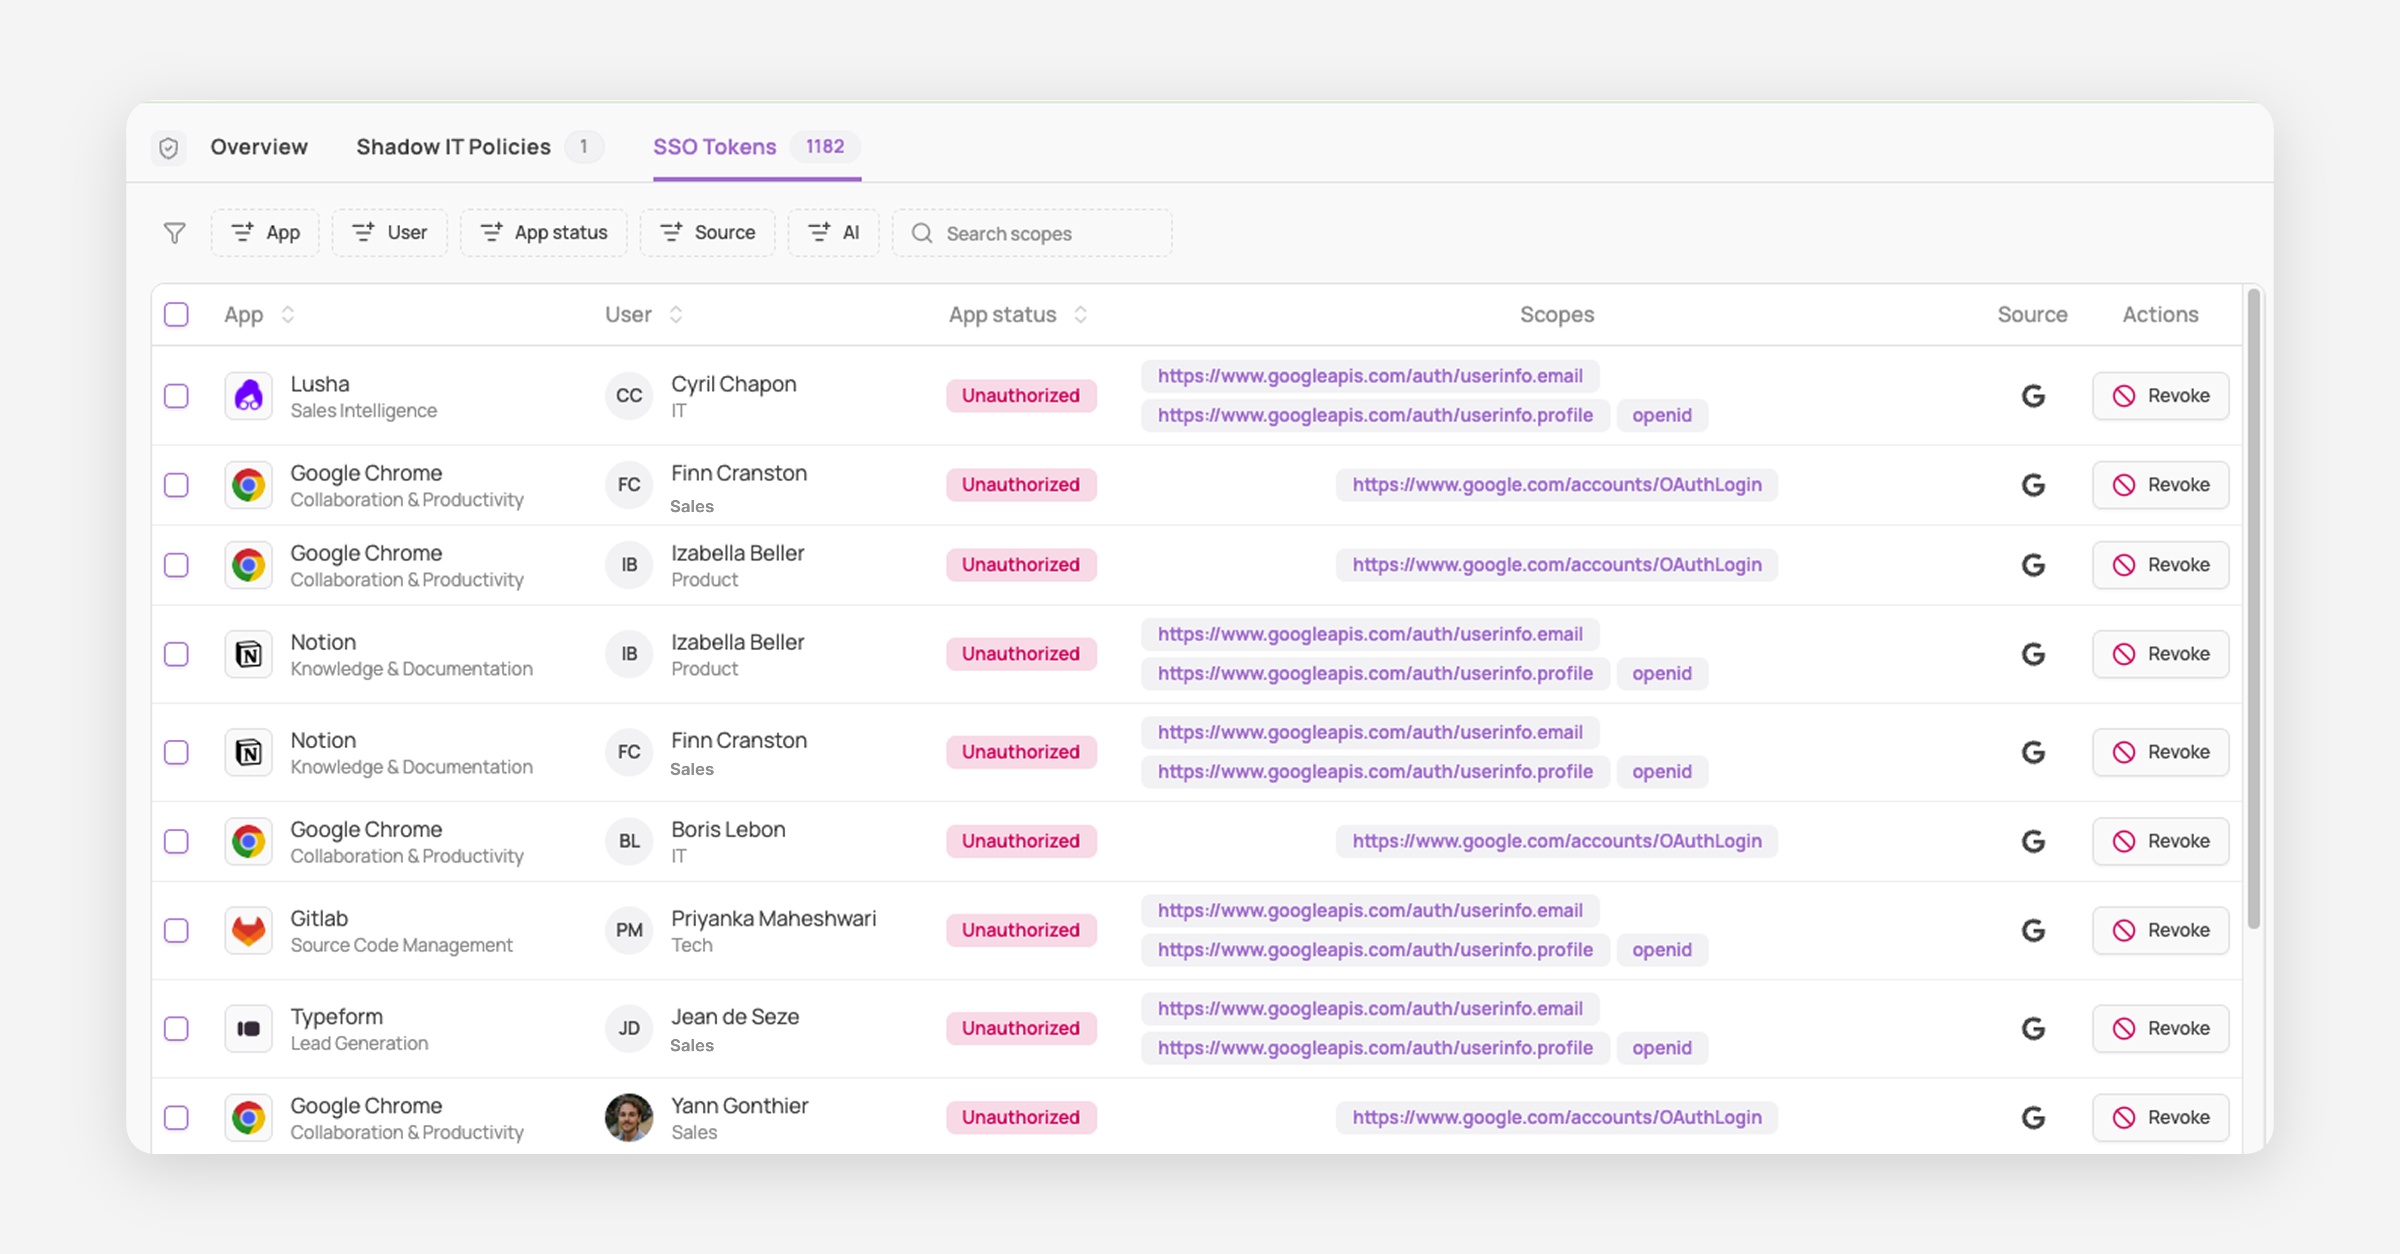
Chaque ligne représente un jeton accordé par un employé à une application.
Column | Description |
|---|---|
Application (App) | L'application détenant le jeton, avec sa catégorie |
Utilisateur (User) | L'employé l'ayant accordé, avec son département |
Statut de l'application (App status) | La catégorisation de l'application dans Corma |
Étendues (Scopes) | Les autorisations accordées |
Source | Le fournisseur d'identité ayant émis le jeton |
Actions | Révoquer le jeton |
Signification des étendues (scopes)
Un jeton limité à userinfo.email, userinfo.profile et openid confirme uniquement l'identité de l'utilisateur et ne peut rien lire d'autre. Il reste utile de le repérer car il prouve une connexion effective, ce qui constitue souvent le premier signe d'une application non déclarée.
Les étendues allant au-delà (par exemple, l'accès aux fichiers Google Drive ou aux e-mails) permettent à l'application de lire les données de votre entreprise. Ce sont celles sur lesquelles il faut agir en priorité.
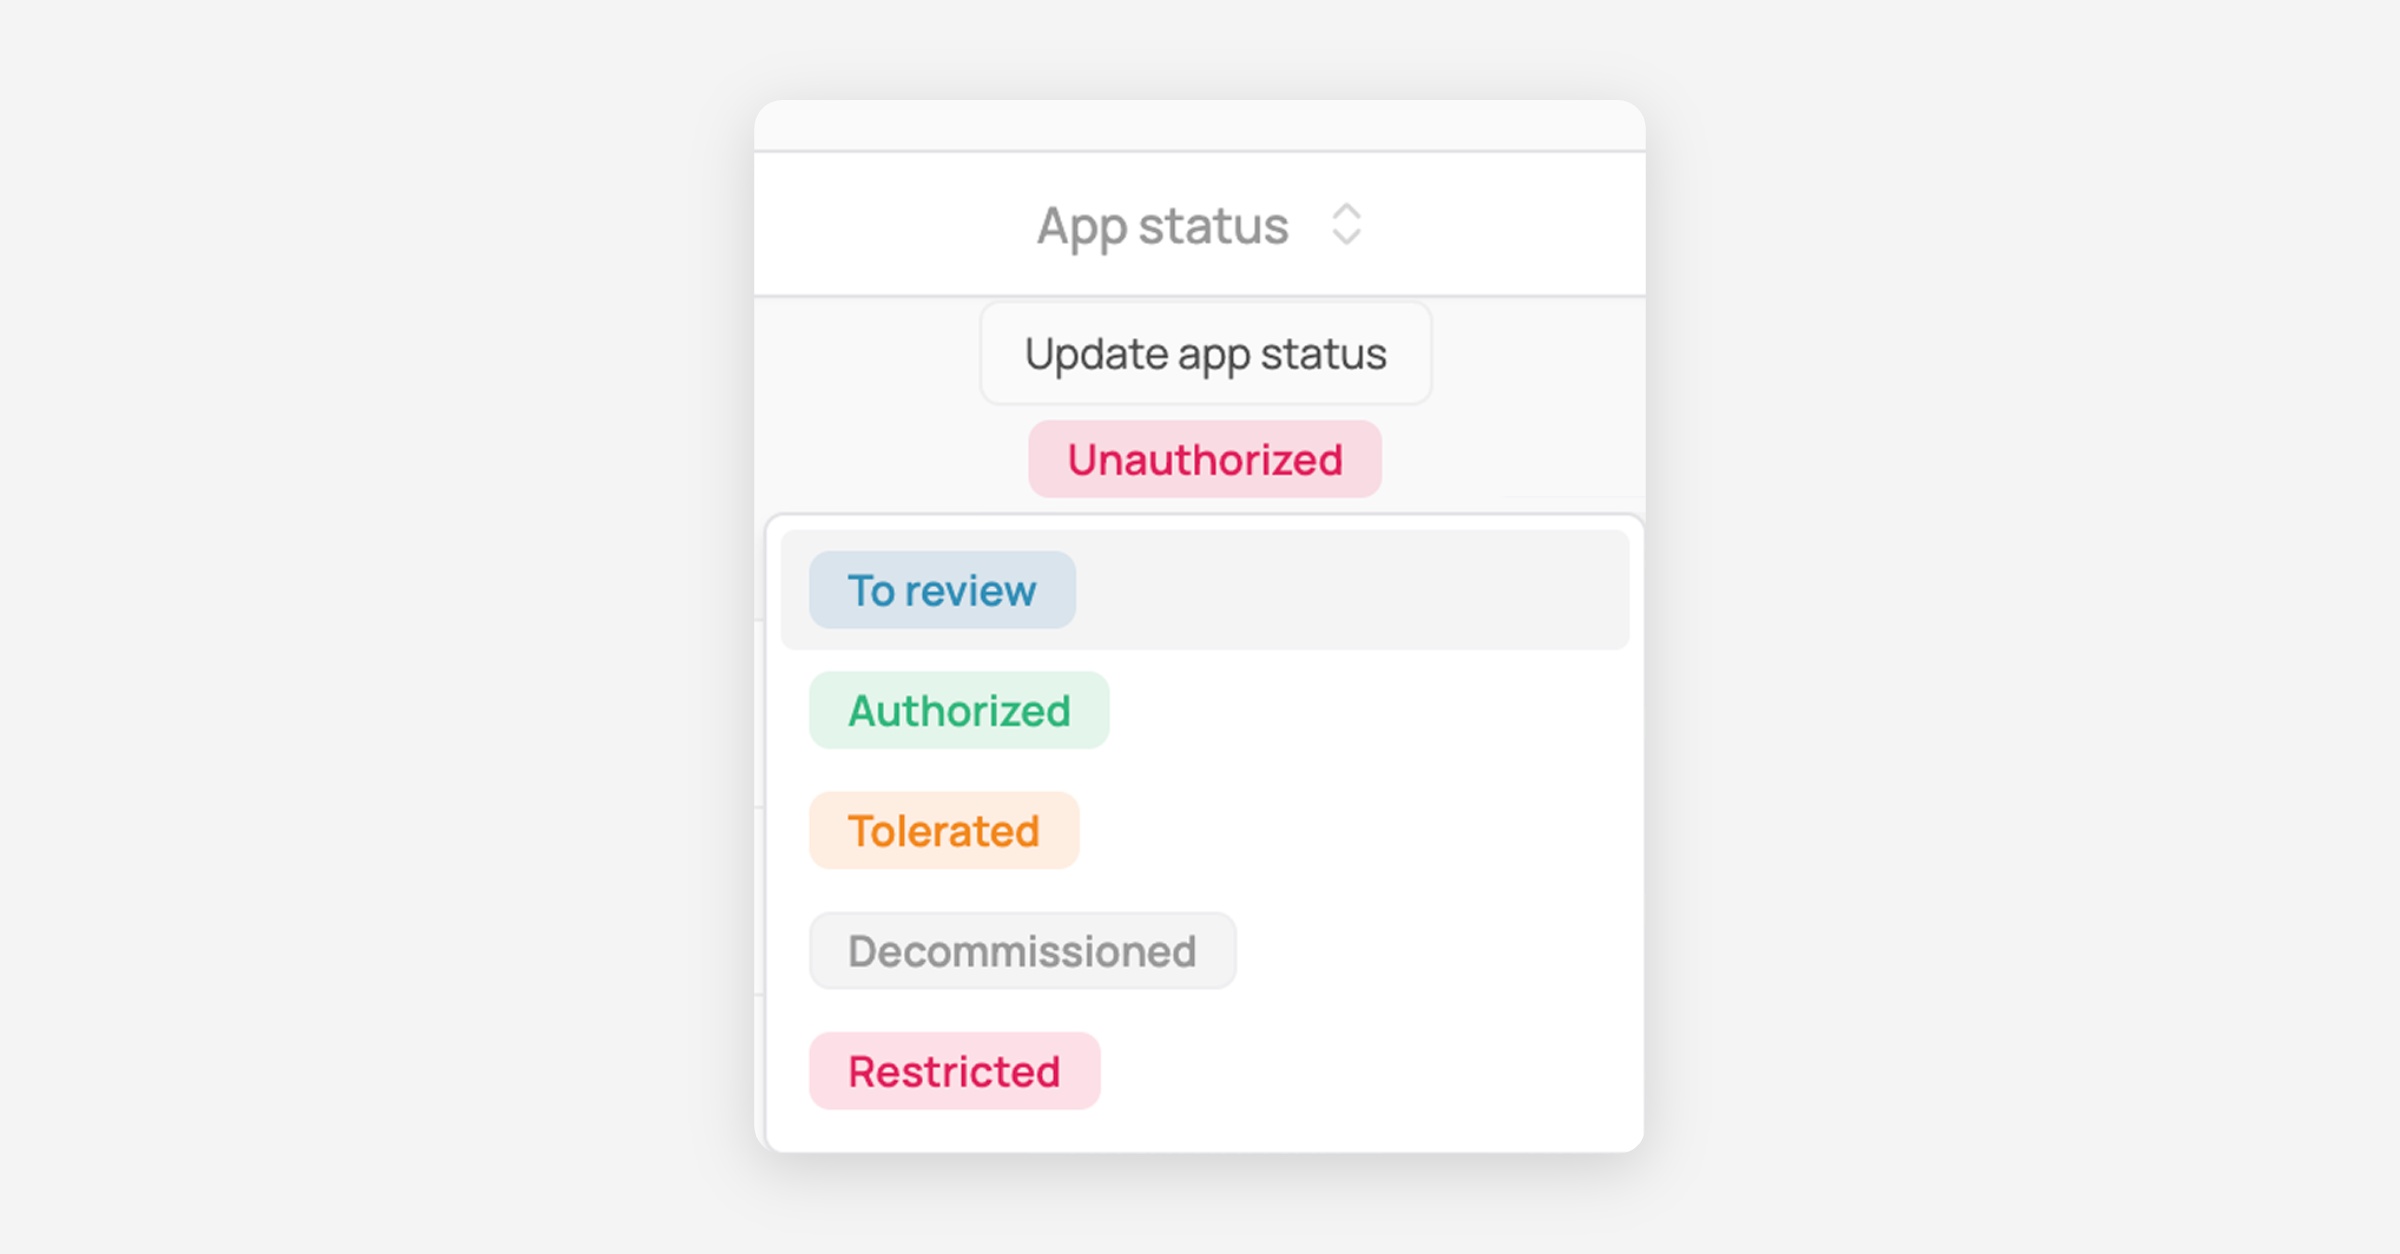
Mettre à jour le statut d'une application
Cliquez sur le badge de statut dans n'importe quelle ligne pour catégoriser l'application sans quitter le tableau. L'examen des jetons fait souvent faire surface à des applications que personne n'avait encore classées.
Trouver les informations essentielles
Le tableau contenant souvent des milliers de lignes dans la plupart des espaces de travail, privilégiez les filtres plutôt que le défilement.
Le point d'entrée le plus rapide est l'onglet Aperçu (Overview) de la page Sécurité, qui met en avant deux cartes issues de ces données : Jetons SSO accordés aux applications restreintes et Applications restreintes avec activité récente. Toutes deux ouvrent cet onglet déjà filtré sur les applications que vous avez exclues.
Statut de l'application (App status) : Isole les jetons appartenant aux applications que vous avez restreintes.
IA (AI) : Isole les jetons accordés aux outils d'IA, le moyen le plus rapide d'auditer ce que les employés ont connecté à des modèles tiers.
Application, Utilisateur et Source : Affine la recherche à une application, une personne ou un fournisseur d'identité spécifique.
Rechercher des étendues (Search scopes) : Trouve chaque jeton portant une autorisation spécifique, quelle que soit l'application.
Vous pouvez trier par Application, Utilisateur ou Statut de l'application directement depuis les en-têtes de colonnes.

Conséquences d'une révocation
La révocation supprime immédiatement l'accès de l'application aux données de cet employé via votre fournisseur d'identité.
La révocation ne constitue pas un blocage. Elle ne supprime pas le compte de l'employé sur l'application et ne l'empêche pas de s'y reconnecter (ce qui émettra un nouveau jeton). Si l'application doit rester interdite, associez la révocation à une règle de Shadow IT (Shadow IT policy) afin que l'utilisateur soit d'abord bloqué au niveau du navigateur.