Dashlane
Les offres Dashlane Business et Dashlane Omnix sont requises pour connecter Dashlane à Corma
Dashlane utilise une API SCIM pour la gestion des utilisateurs
Dans votre application Corma, accédez à la page Connecteurs (Integrations)
Dans "Tous les connecteurs" (All connectors), recherchez “Dashlane” et cliquez sur "Connecter" (Connect)
Dans Dashlane, accédez à Admin console > Integrations > Single sign-on
Lisez attentivement la documentation de référence de Dashlane pour savoir si vous utilisez le Self-hosted SSO ou le Confidential SSO. Historiquement, le Confidential SSO ne prenait pas en charge le SCIM (requis par Corma), mais Dashlane prend désormais en charge le SCIM avec les deux.
Notez également qu'il n'est pas possible, pour le moment, de passer du Confidential SSO au Self-hosted SSO, ni l'inverse.
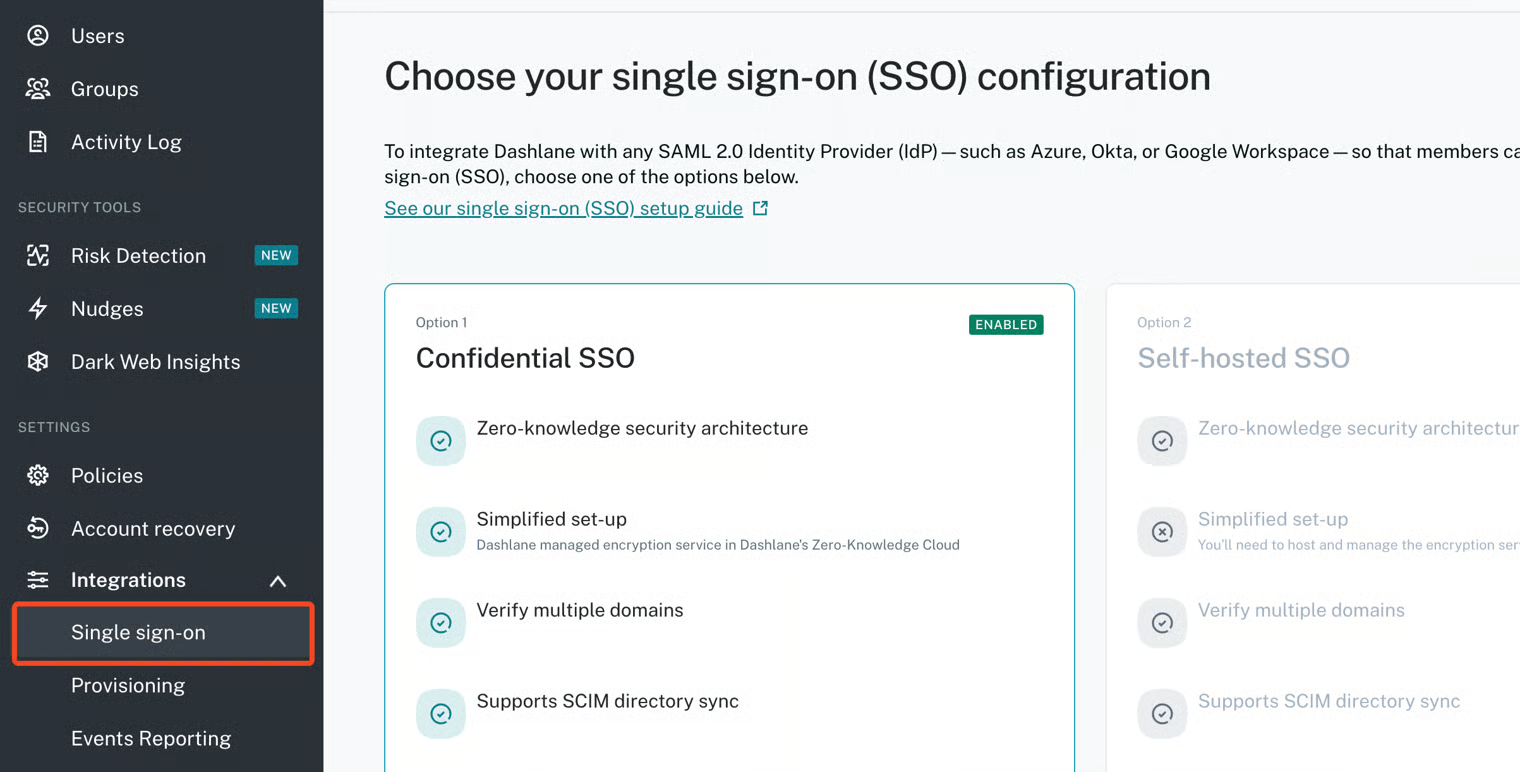
Activez le SCIM pour le provisionnement confidentiel
Configurez le SSO
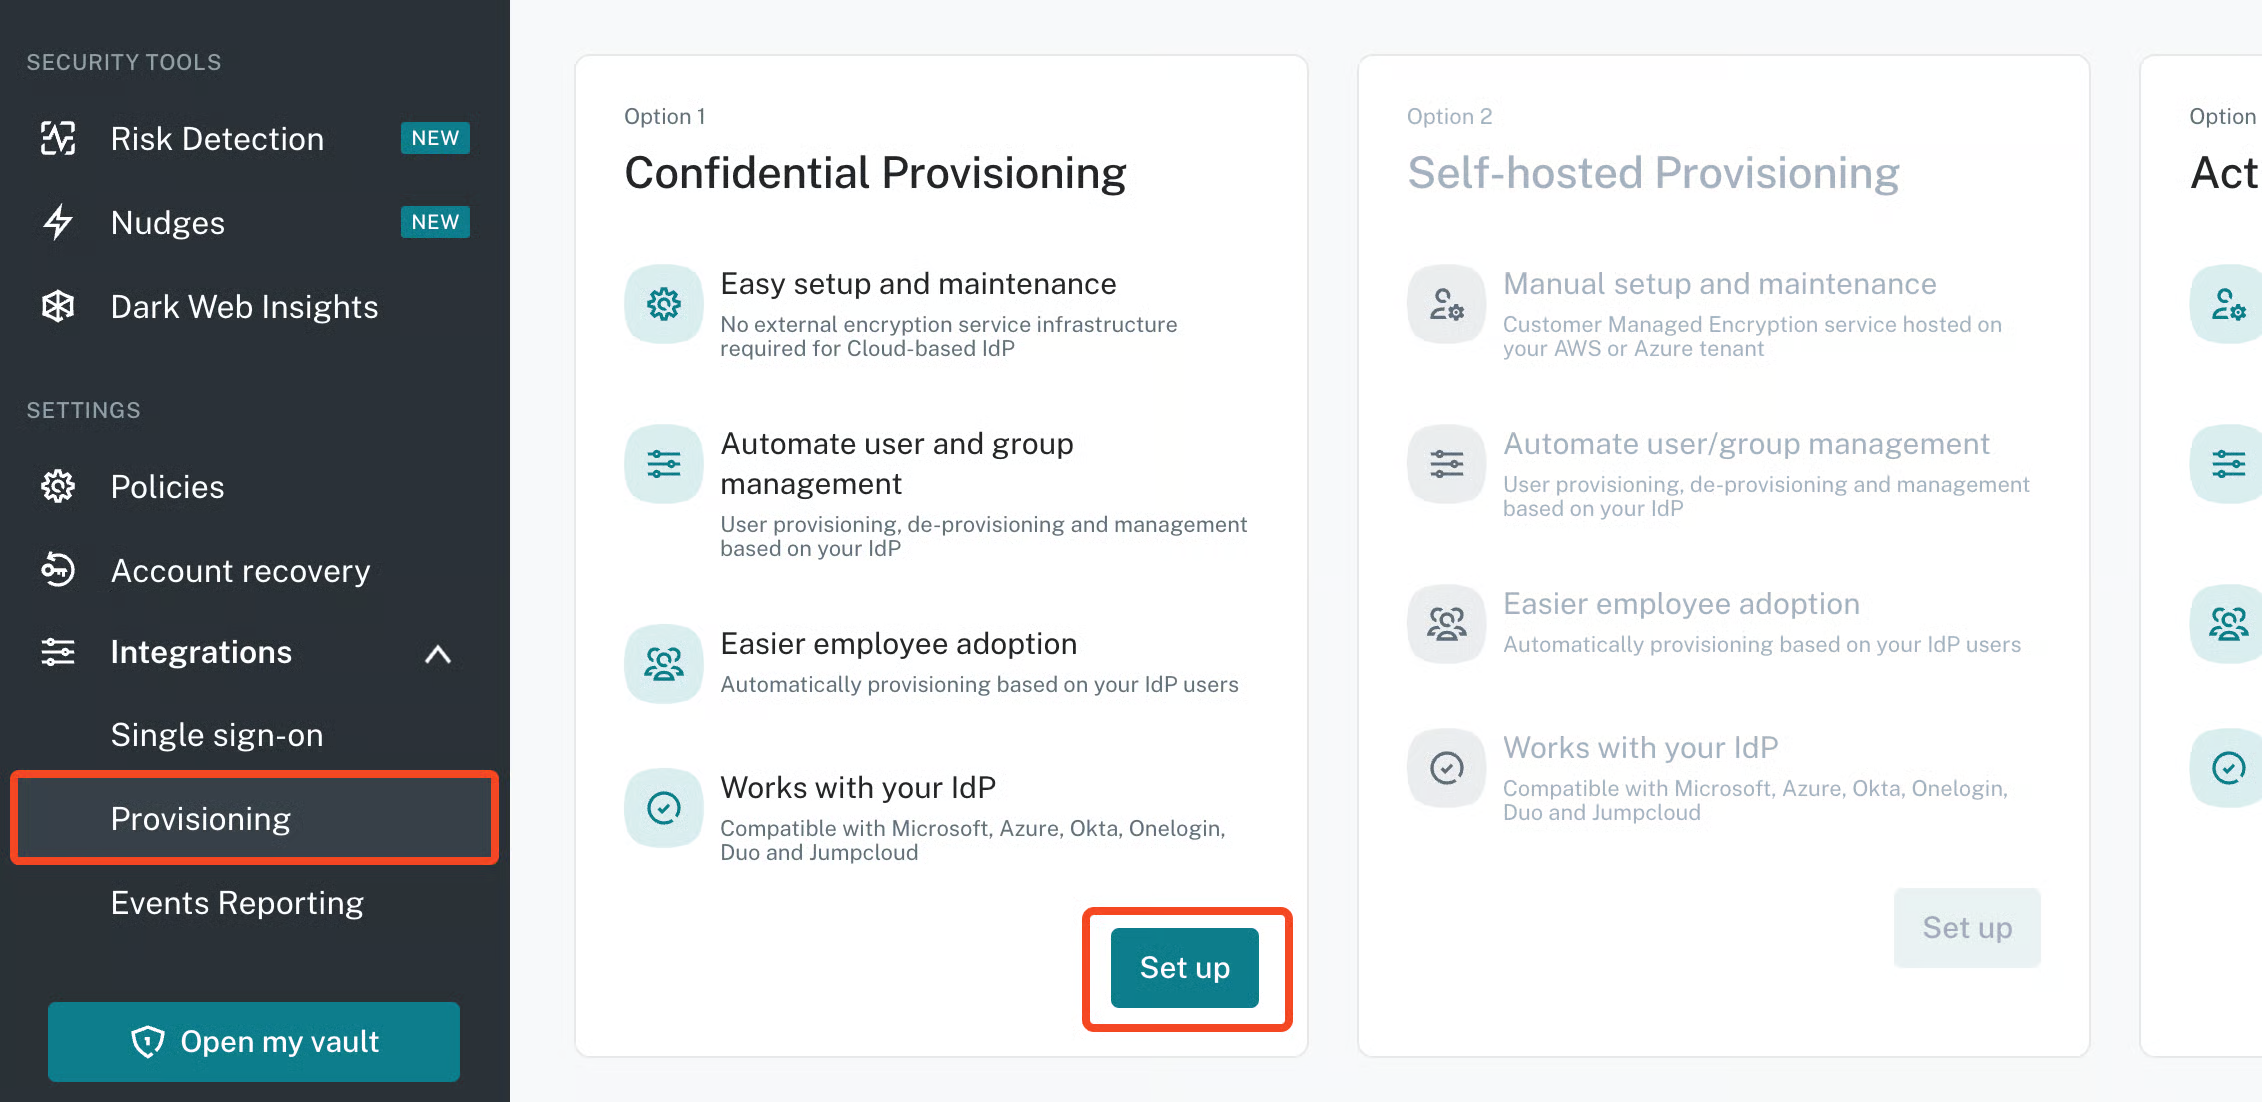
Accédez à Integrations > Provisioning et cliquez sur Set up sous Confidential Provisioning
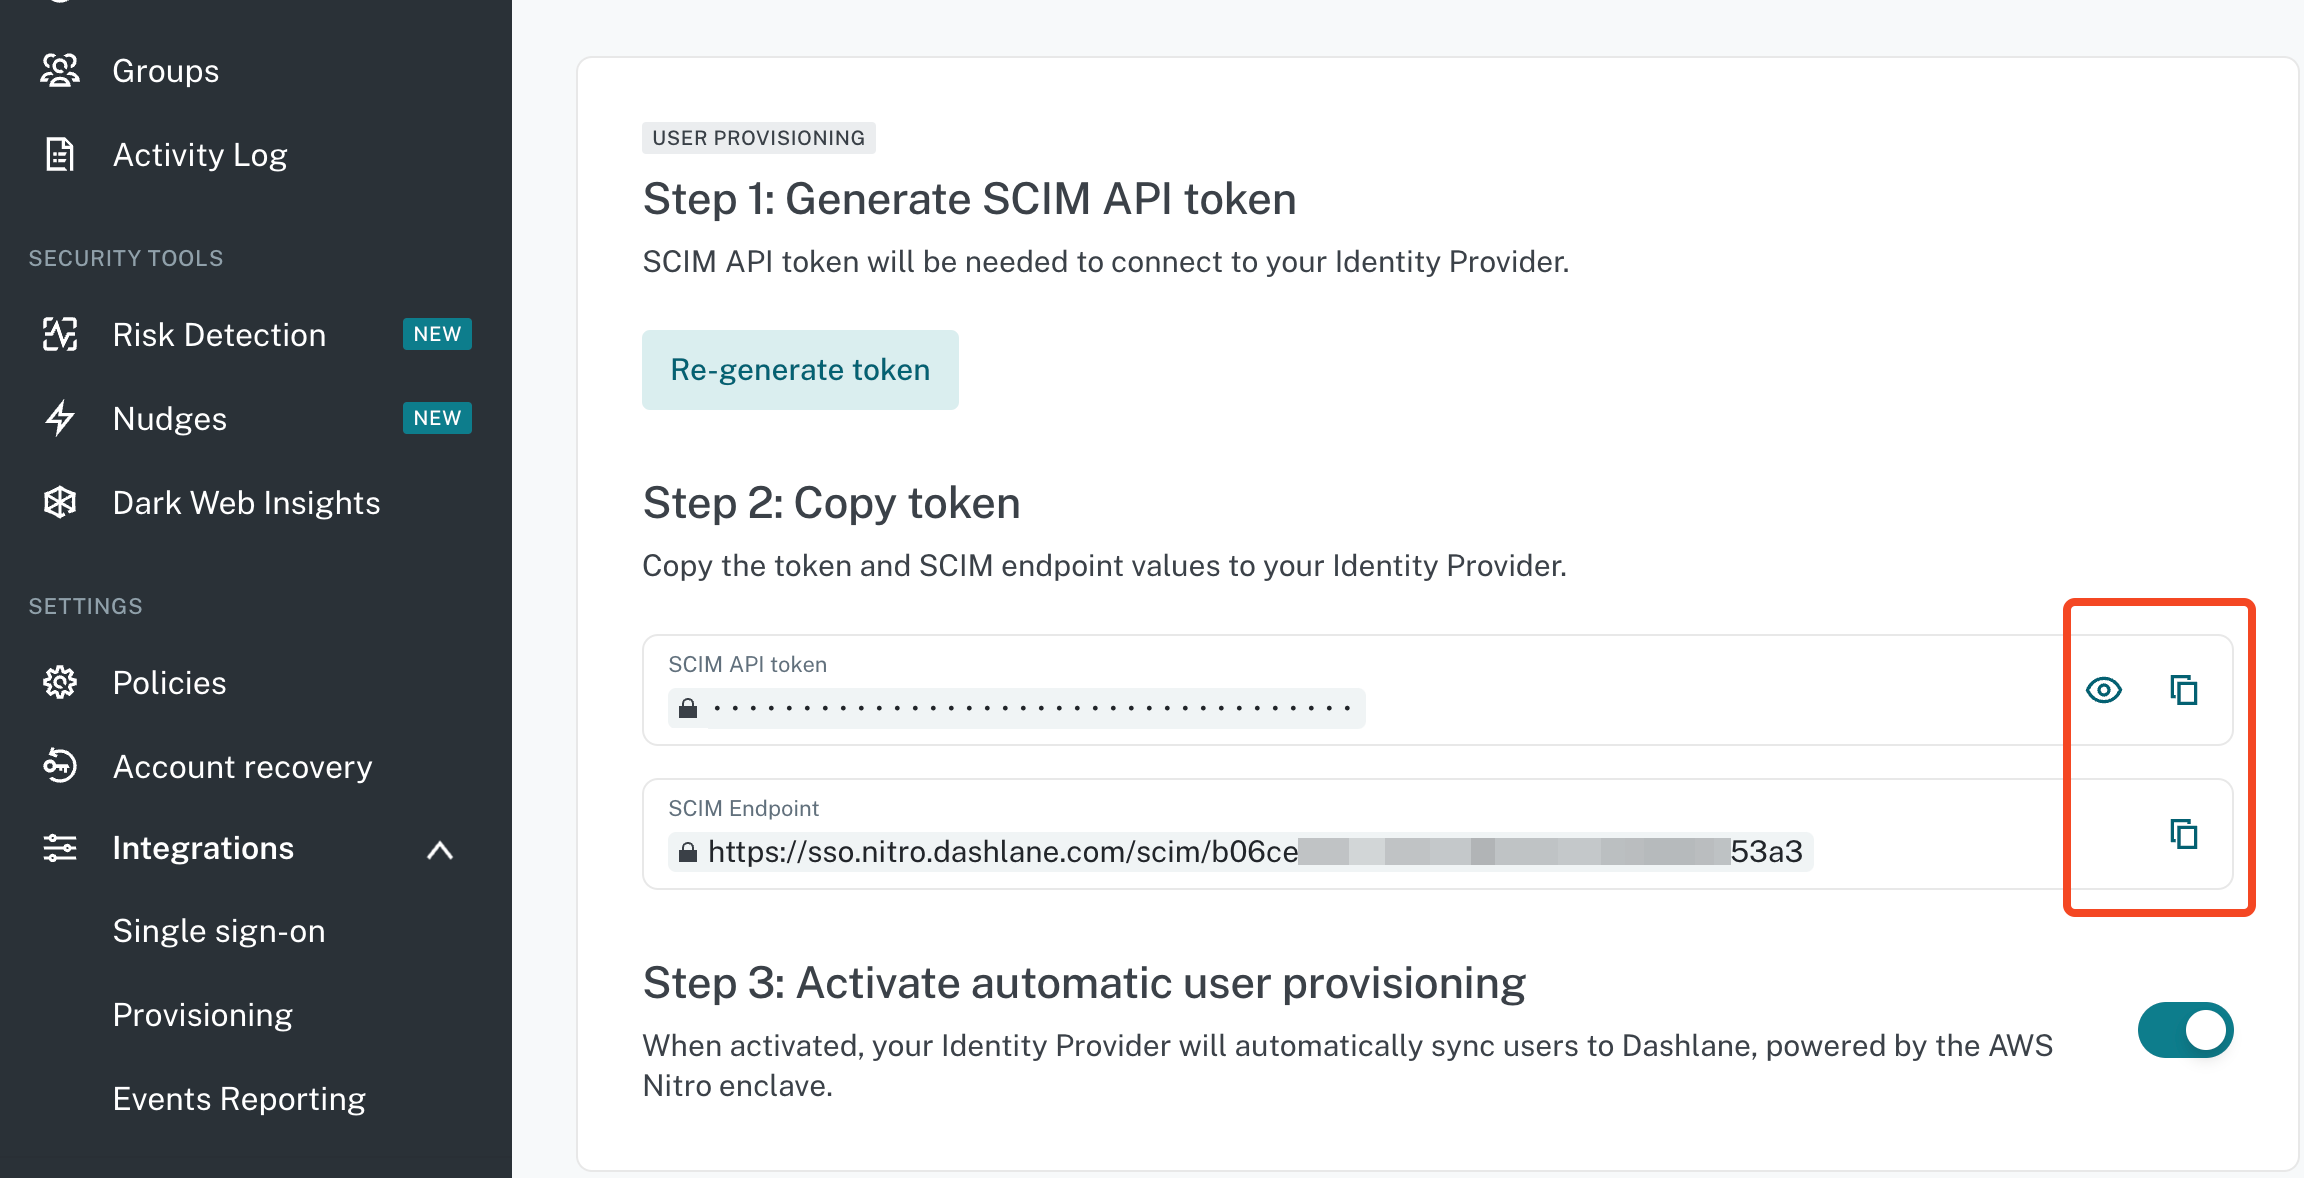
Copiez le SCIM API token et le SCIM Endpoint, puis collez-les dans Corma.
Veillez à activer Activate automatic user provisioning.
Configurer un service de chiffrement Dashlane pour le Self-hosted SSO
Ce guide vous aide à configurer le Self-hosted SSO avec Azure. Il ne s'applique pas si vous utilisez le Confidential SSO.
Choisissez où vous allez déployer le service (dans cet exemple, nous utilisons Azure), puis nommez le point de terminaison de votre service (par exemple yourorg-sso) et cliquez sur Generate and save pour la configuration.
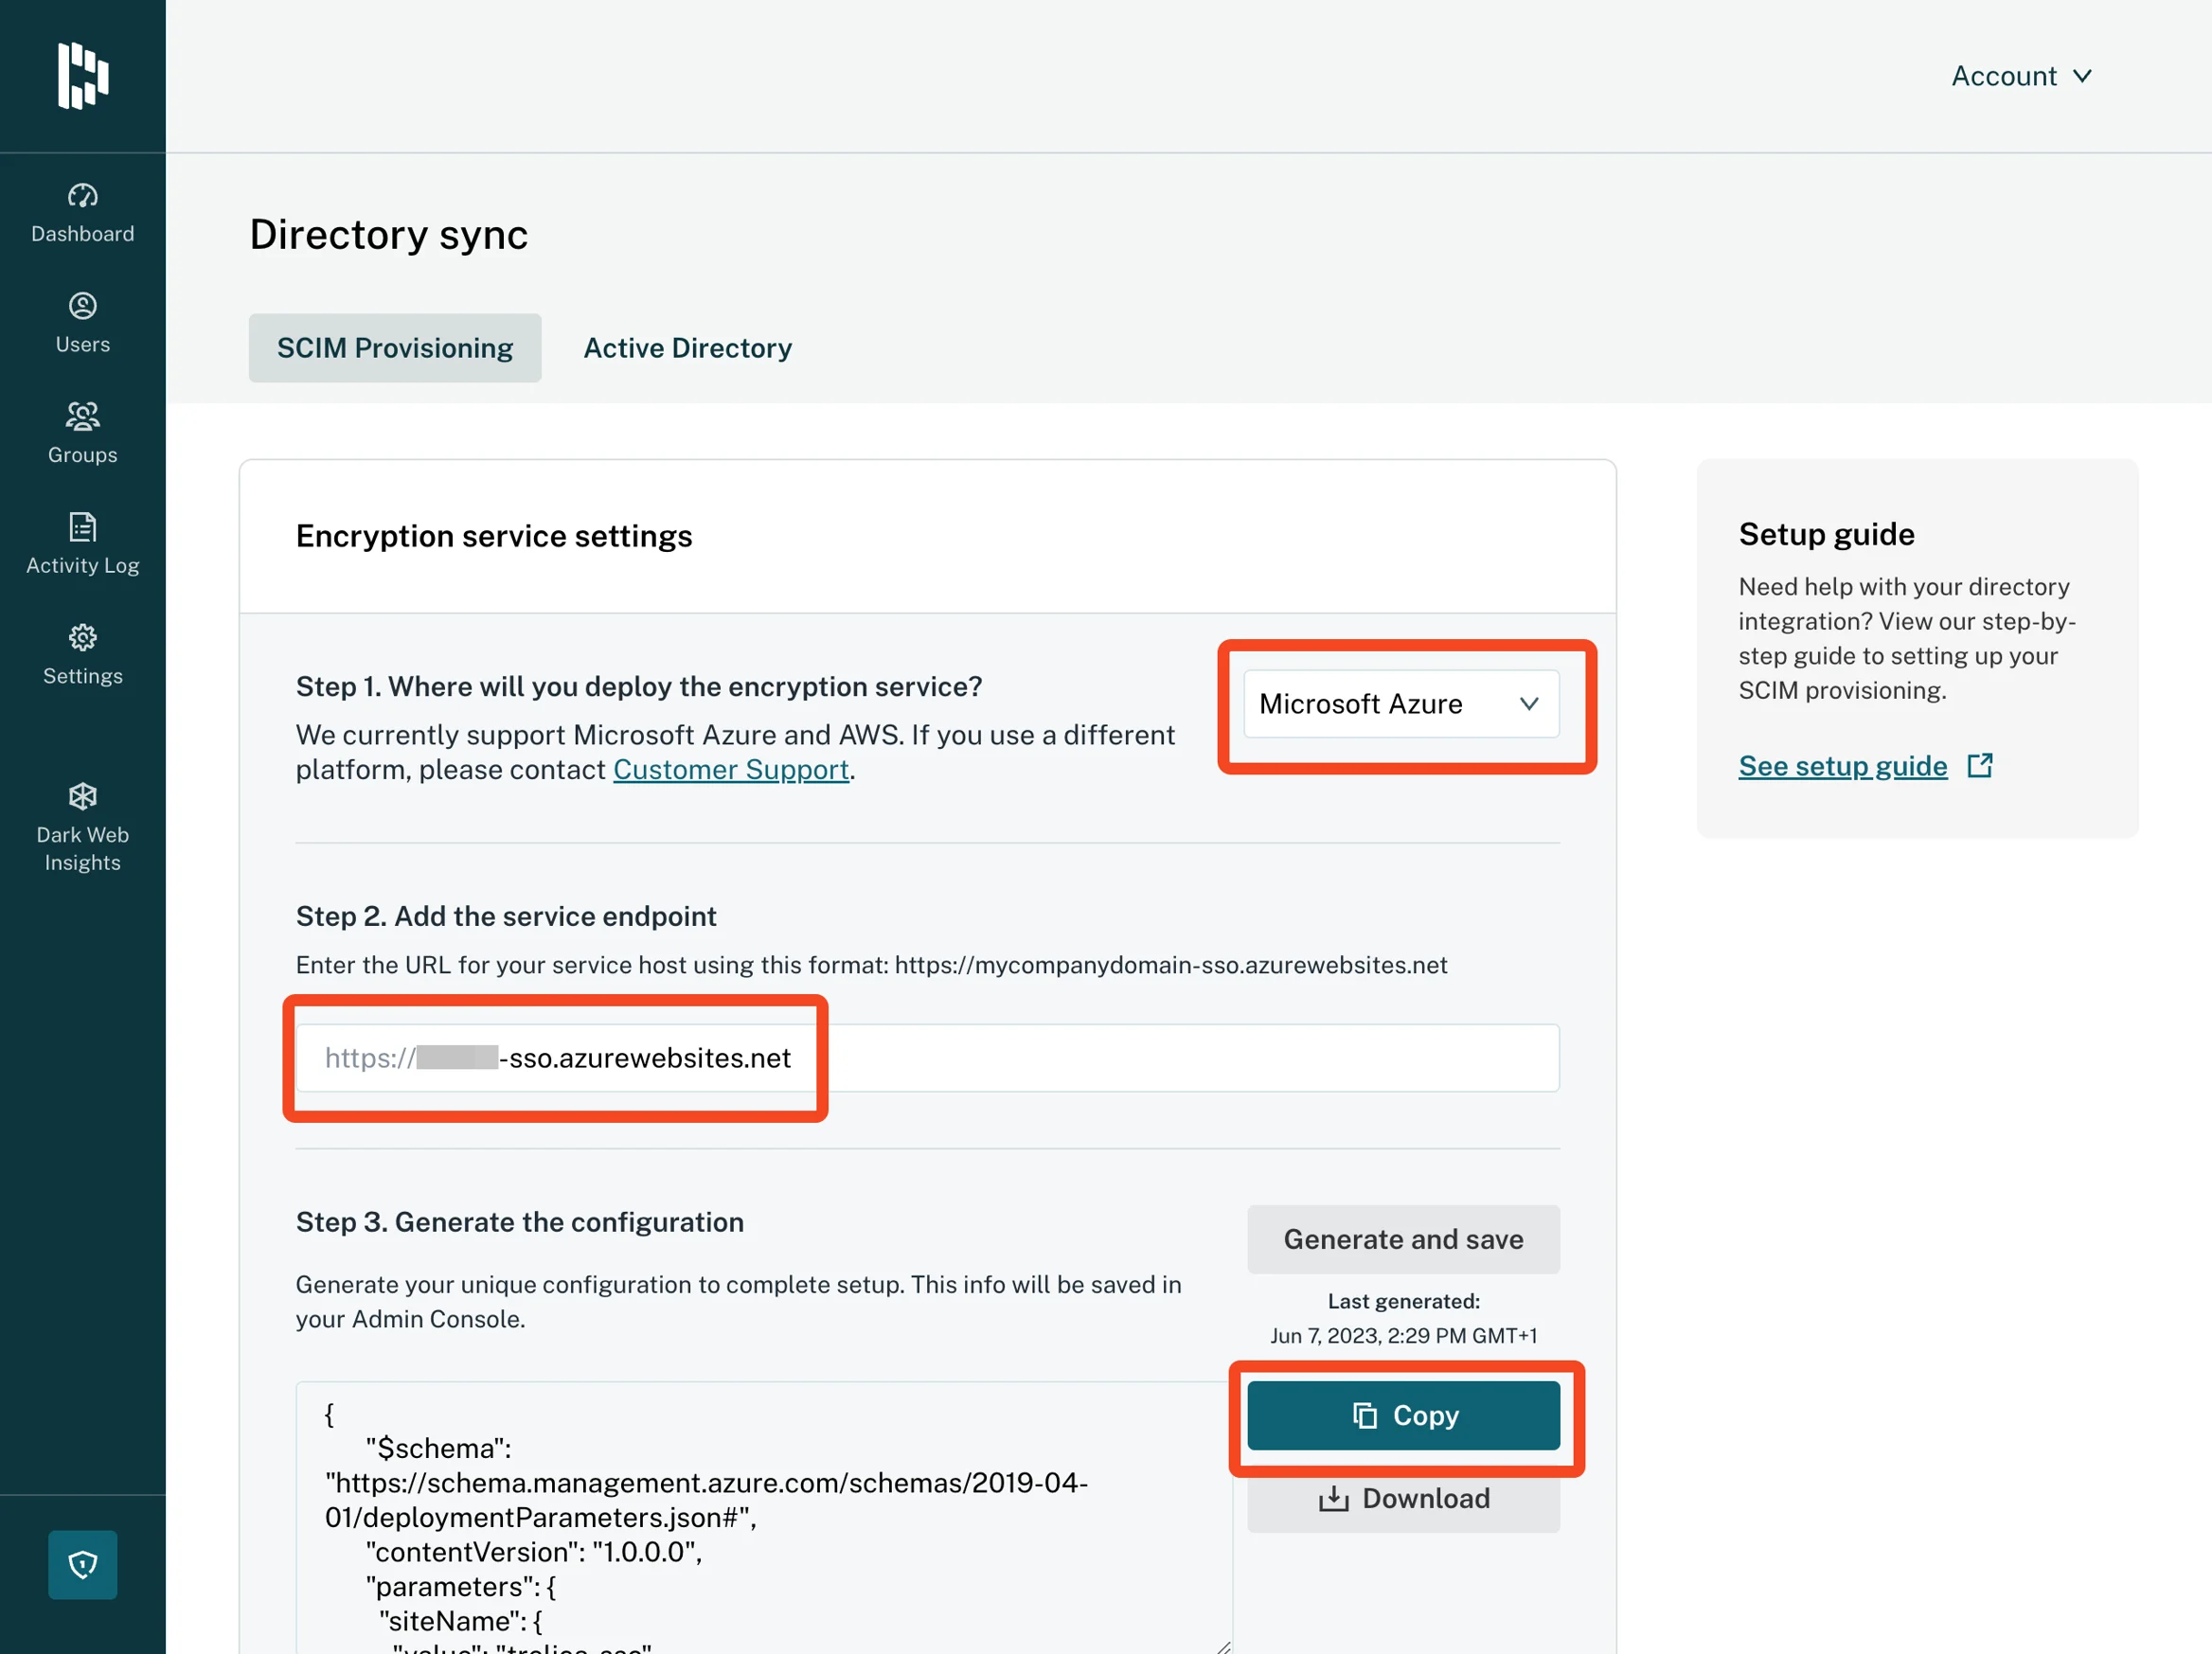
Copiez (Copy) les données de configuration dans le presse-papiers et choisissez Go to service host
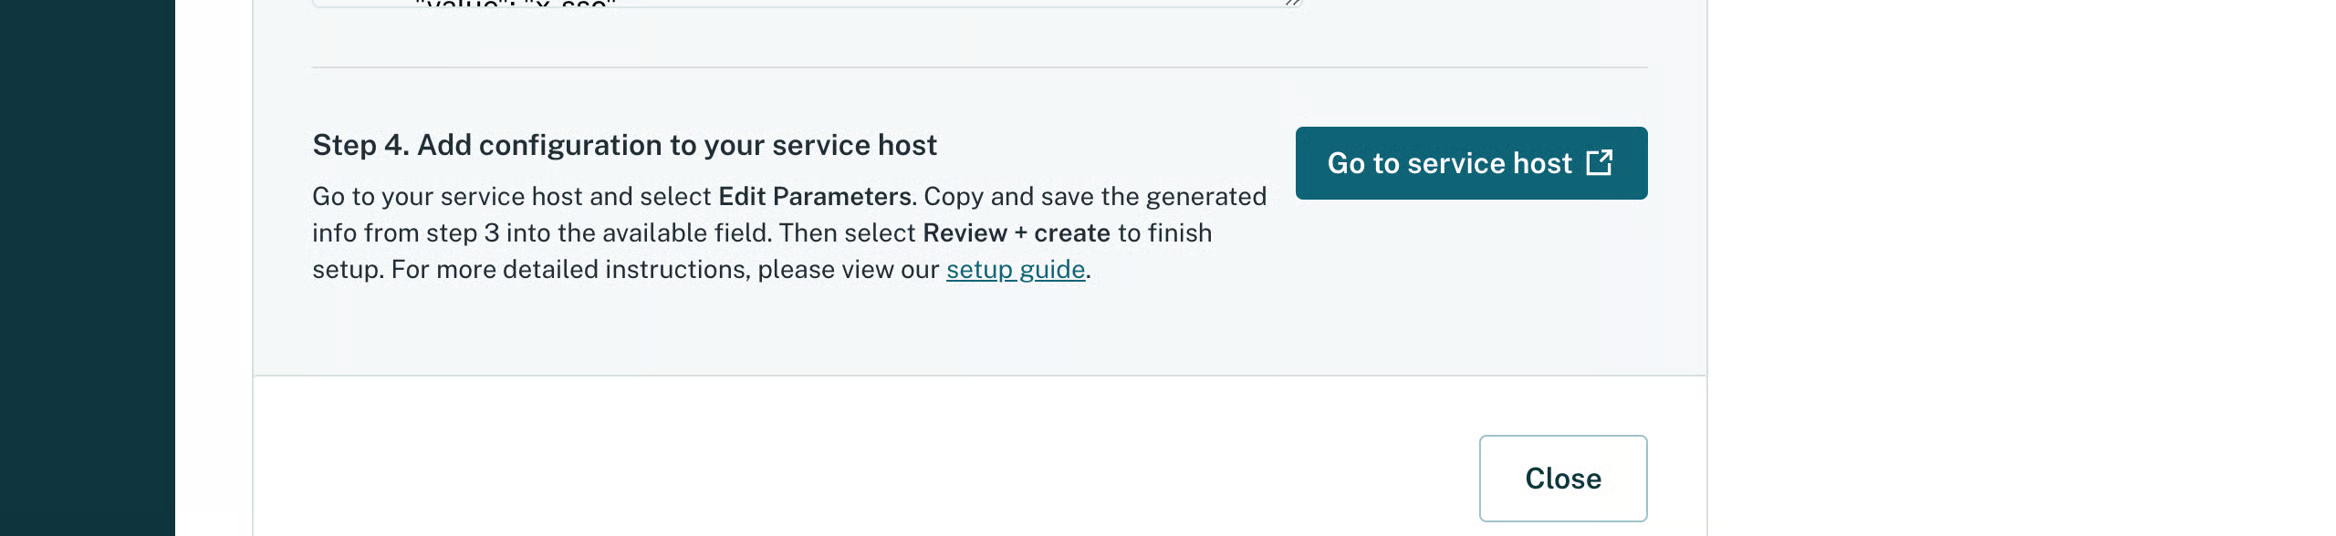
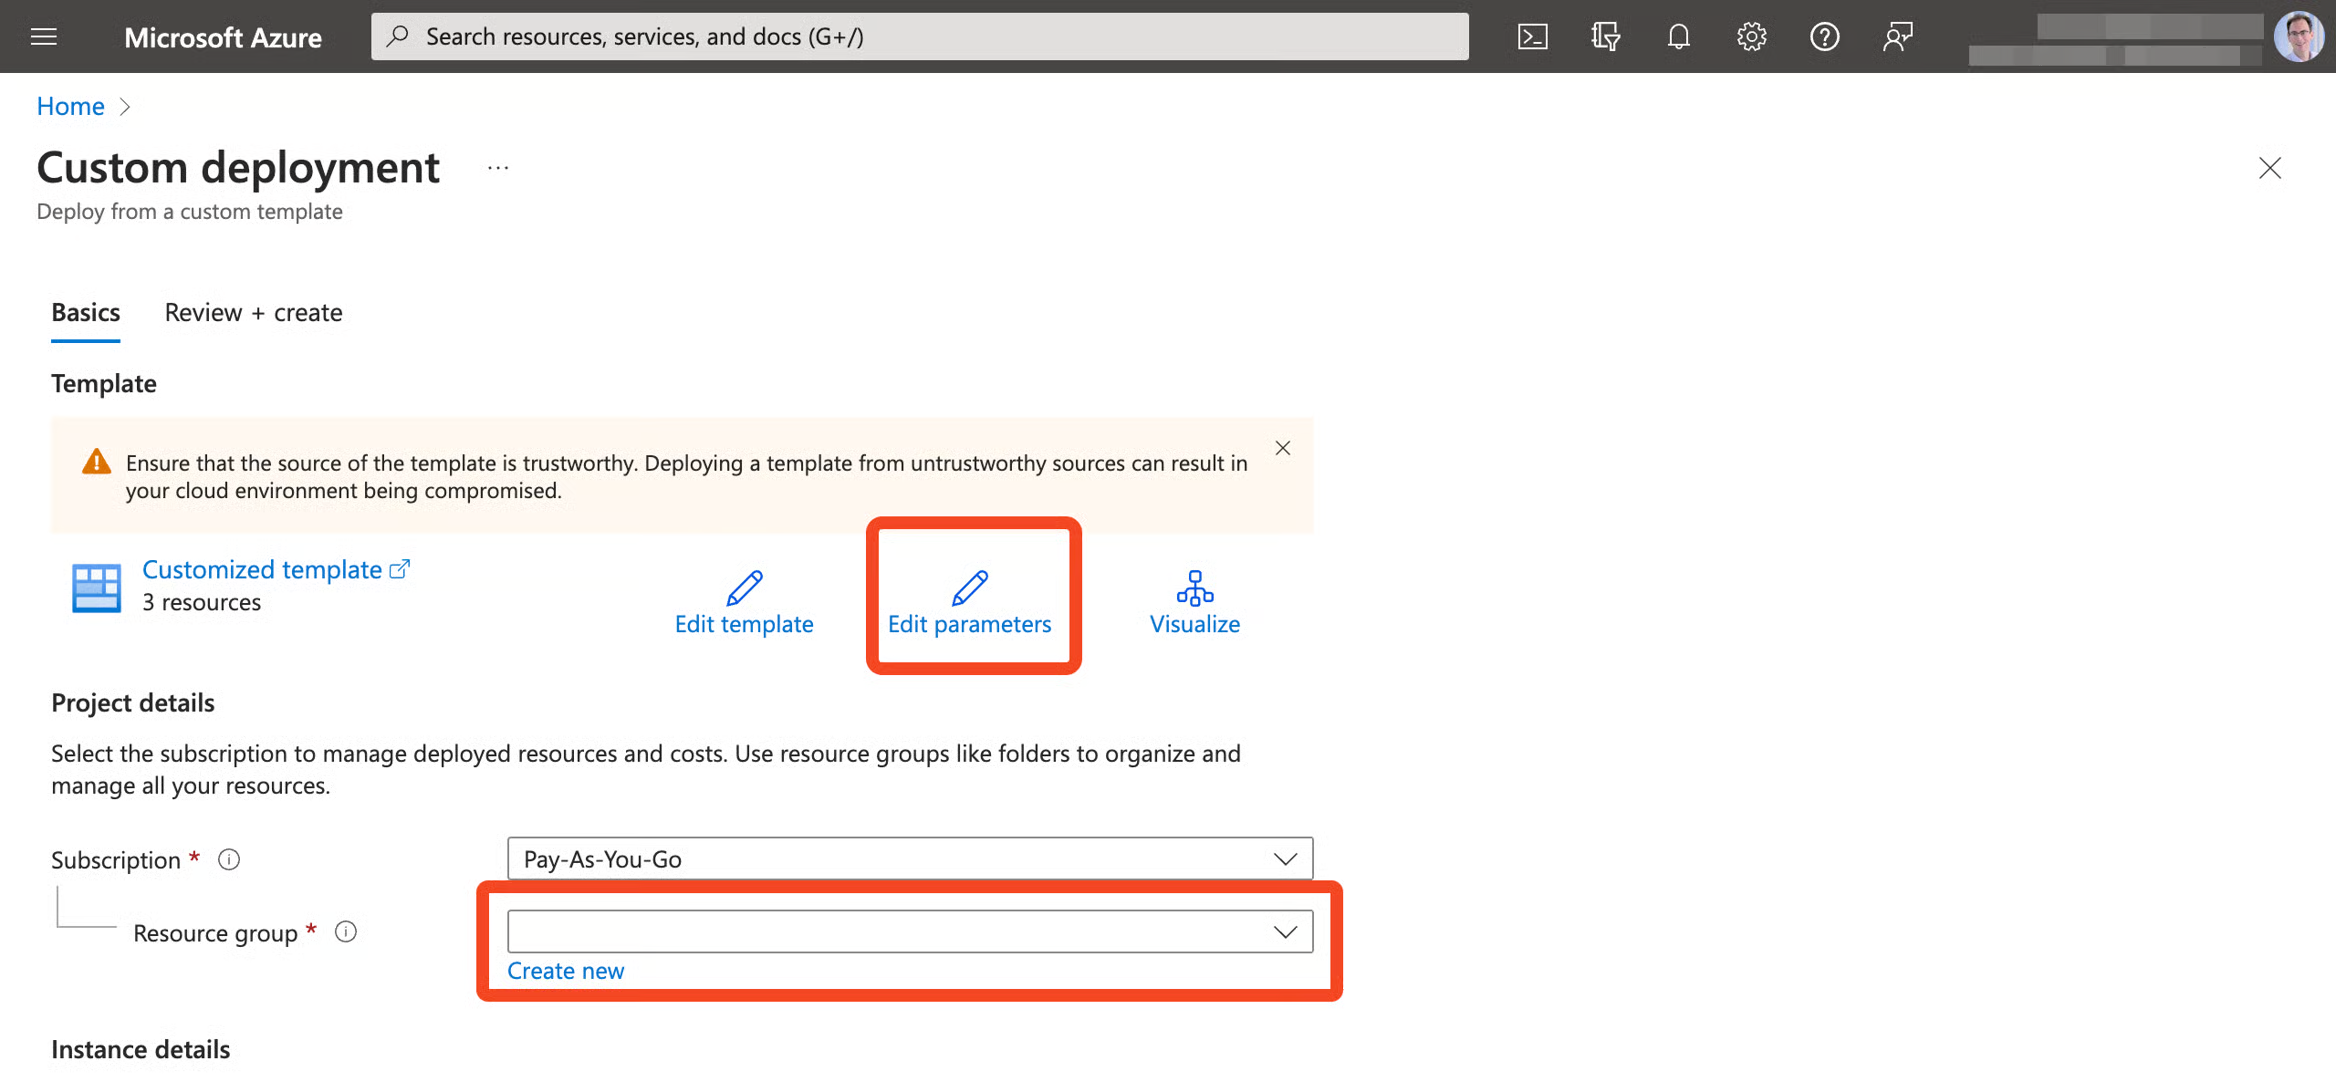
Vous êtes ensuite invité à vous connecter à Azure. Cliquez sur Edit parameters.
Collez vos données de configuration et cliquez sur Save.
Enfin, choisissez un Resource group auquel ajouter les services :
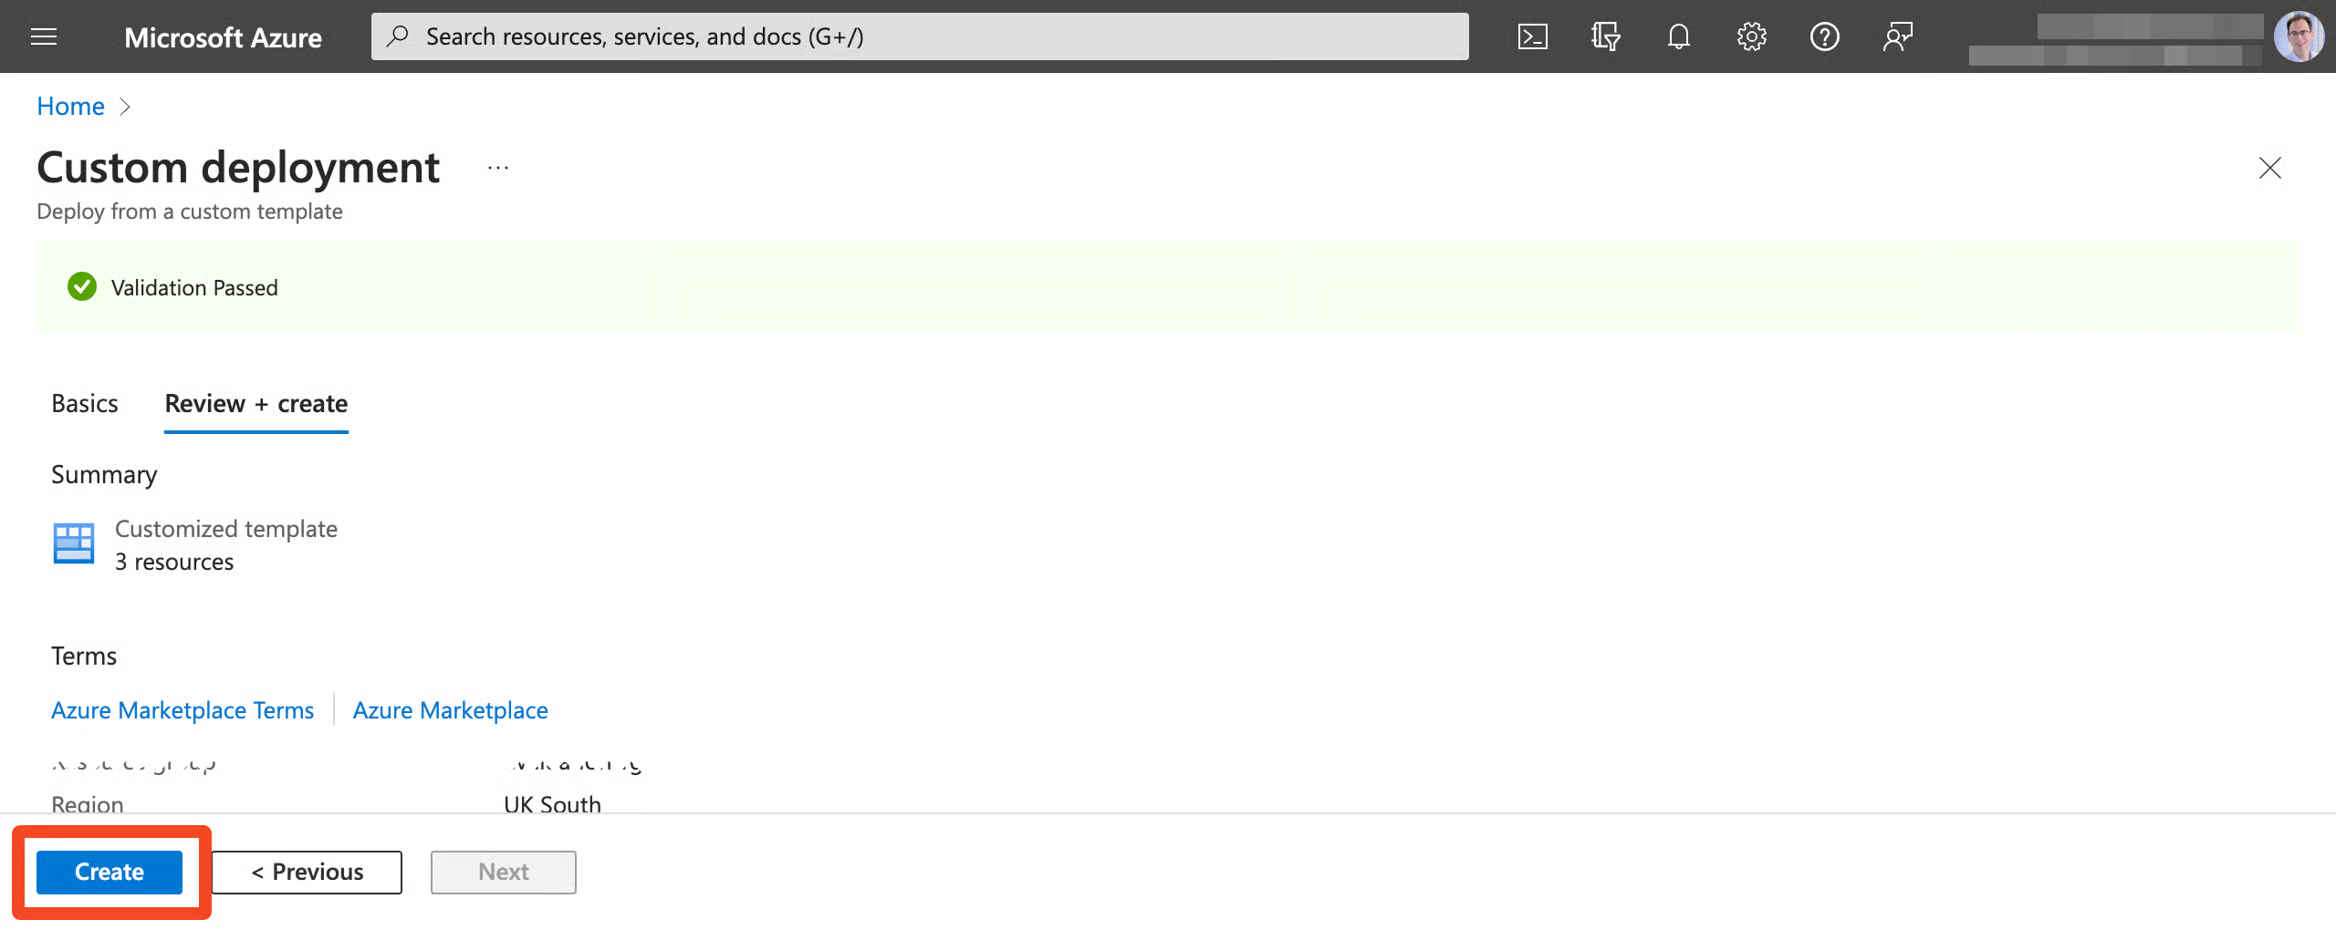
Cliquez sur Continue pour valider la configuration, puis sur Create :
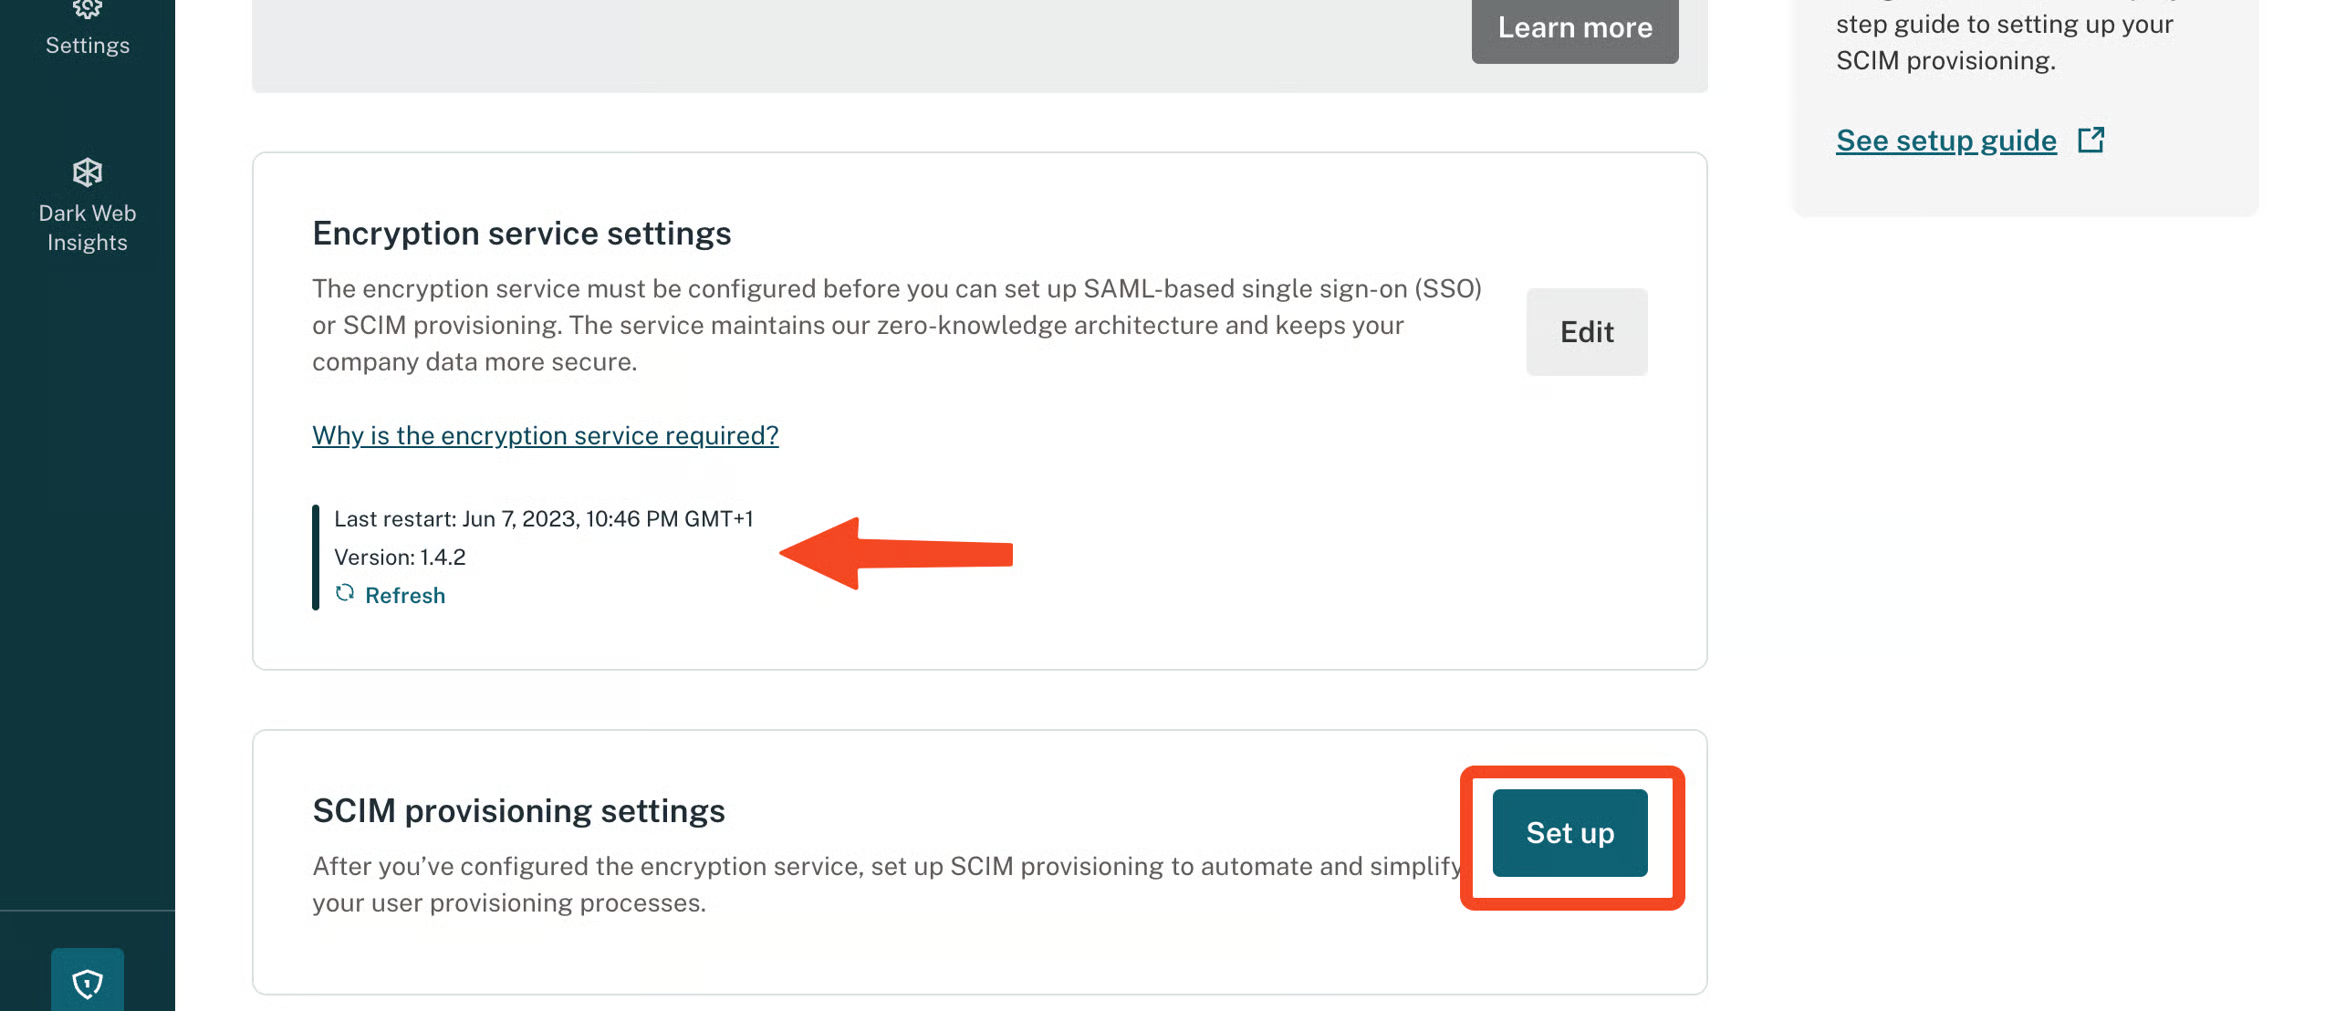
De retour dans Dashlane, vérifiez que le service de chiffrement (Encryption service) fonctionne correctement. Cliquez ensuite sur Set up sous SCIM provisioning settings :
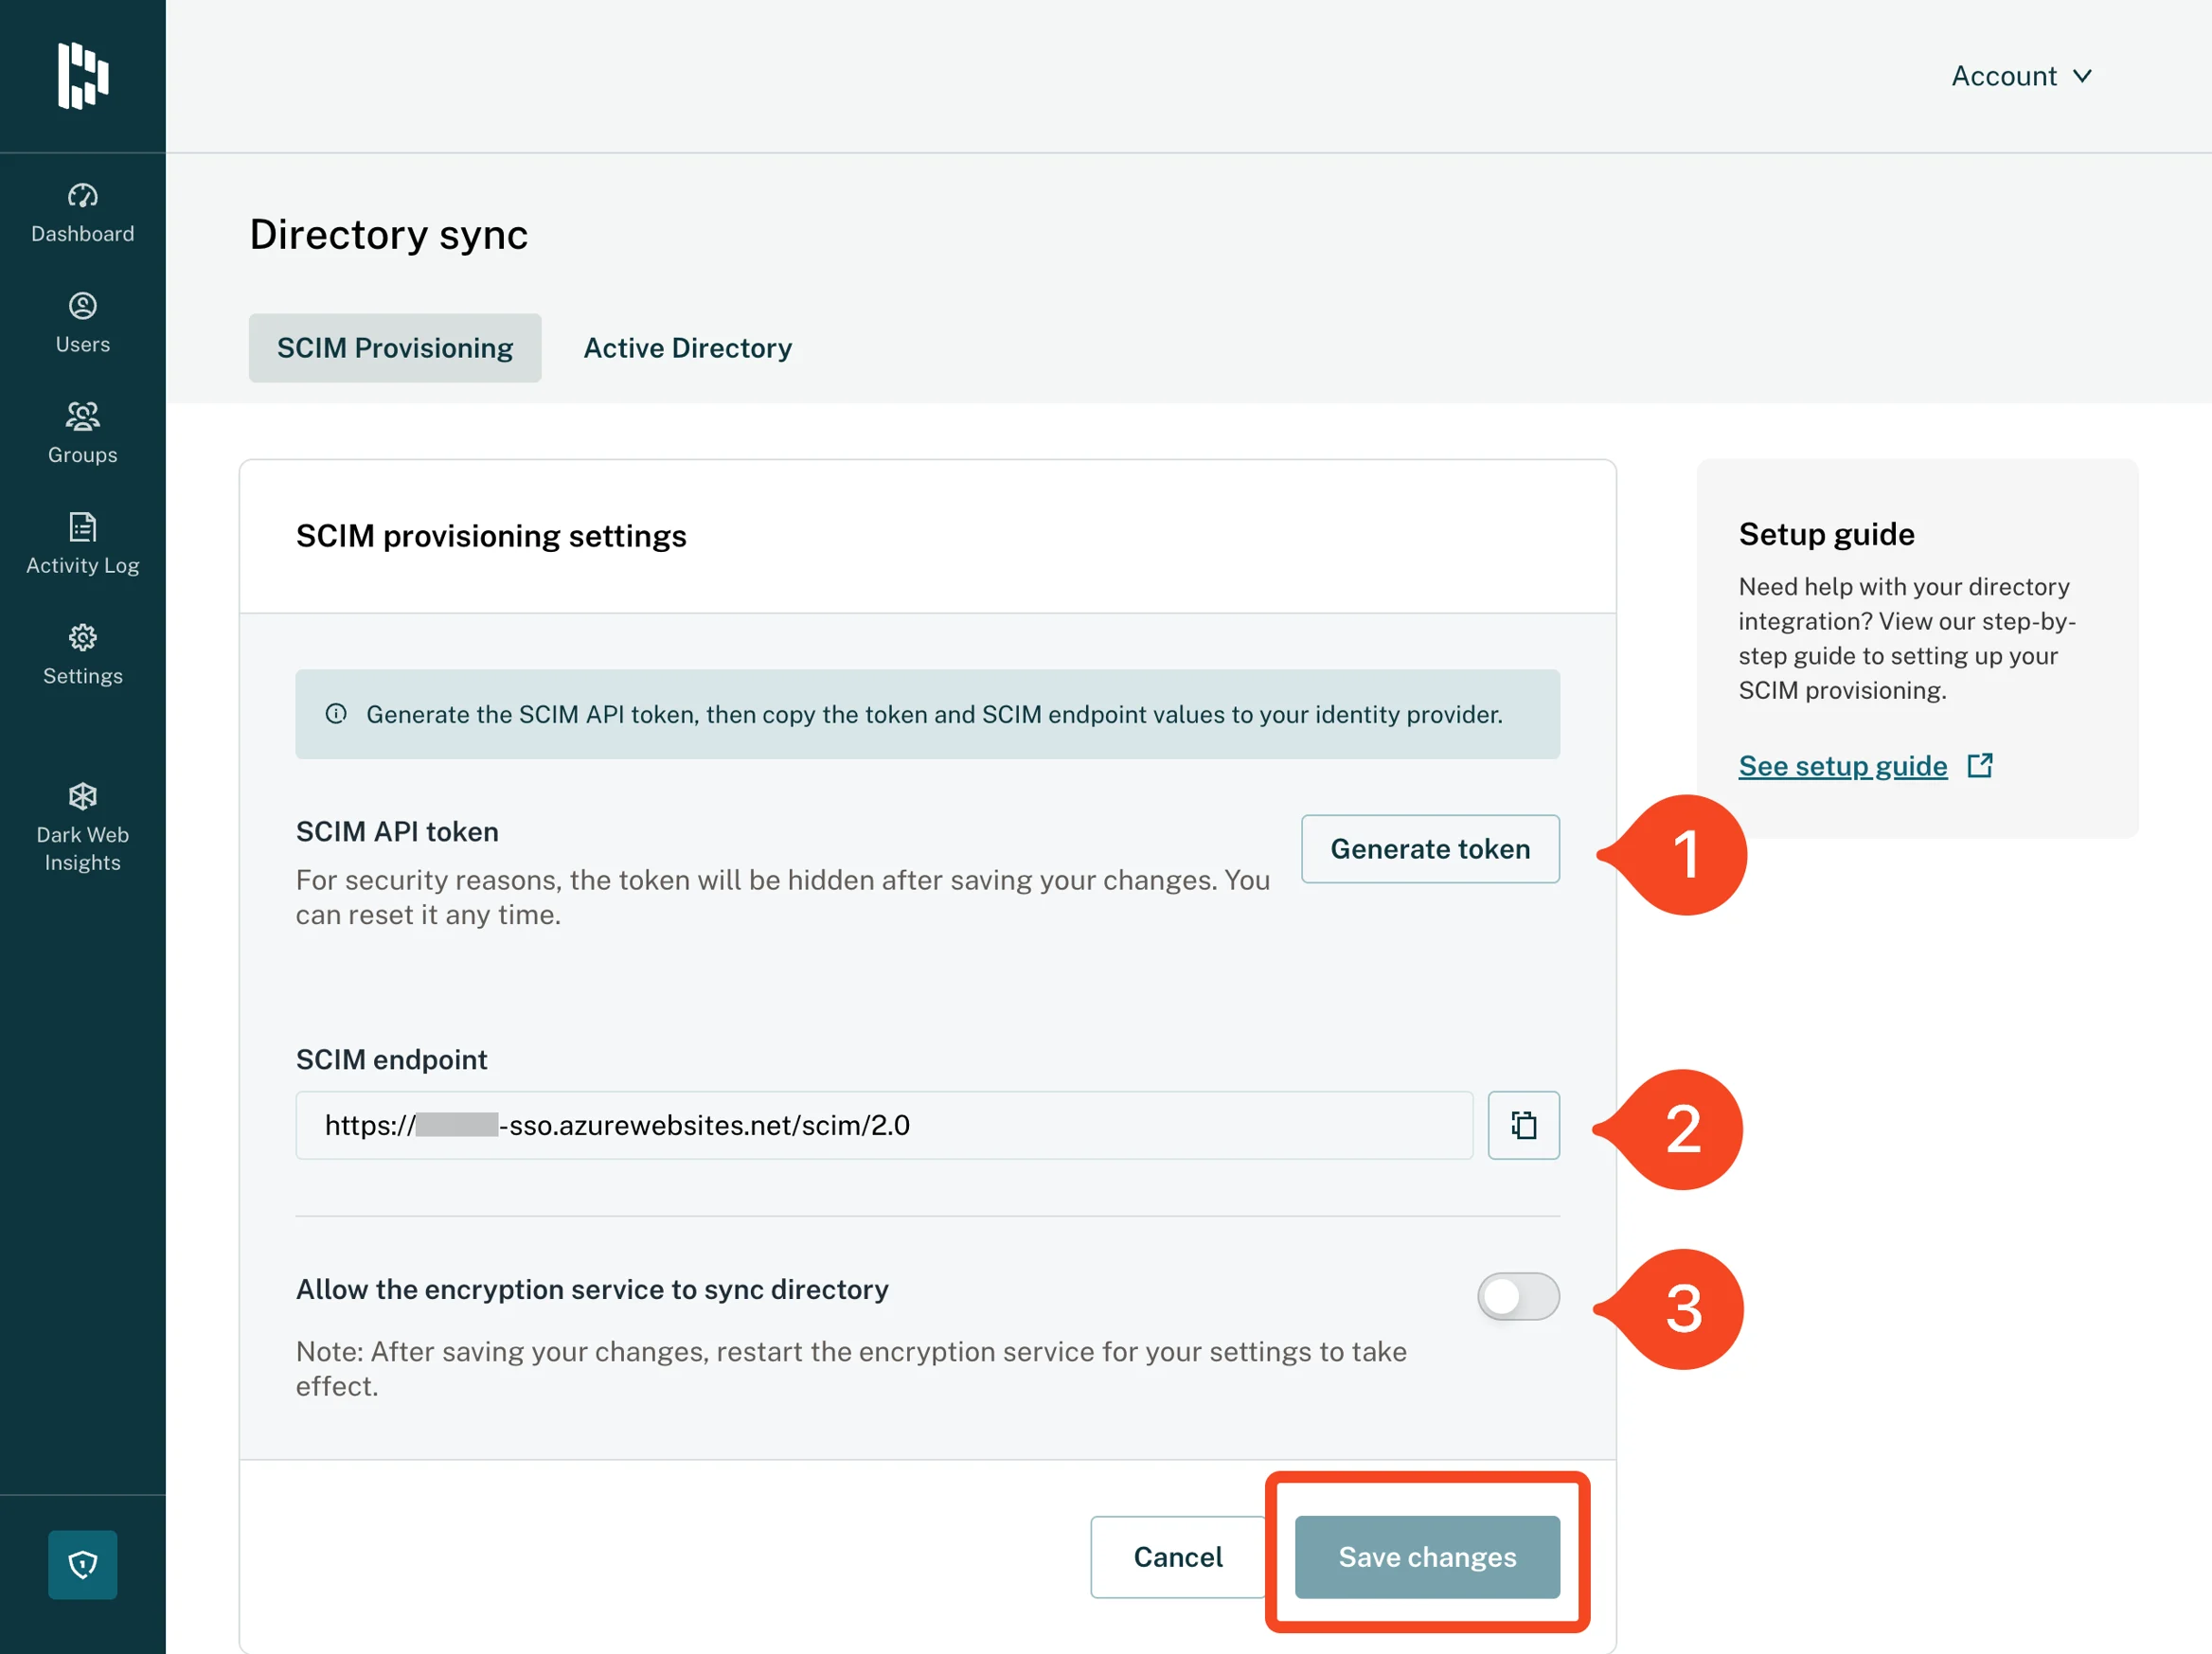
Cliquez sur Generate token, puis copiez-collez le jeton et le SCIM endpoint dans Corma.
Vous devez également activer Allow the encryption service to sync directory.
Cliquez sur Save changes.
Vous avez bien connecté Dashlane à Corma !
Les données devraient être synchronisées dans les 24 prochaines heures, puis chaque jour, avec votre application Corma.