AWS
Un accès administrateur est requis pour connecter AWS à Corma
Dans votre application Corma, accédez à la page Connecteurs (Connectors)
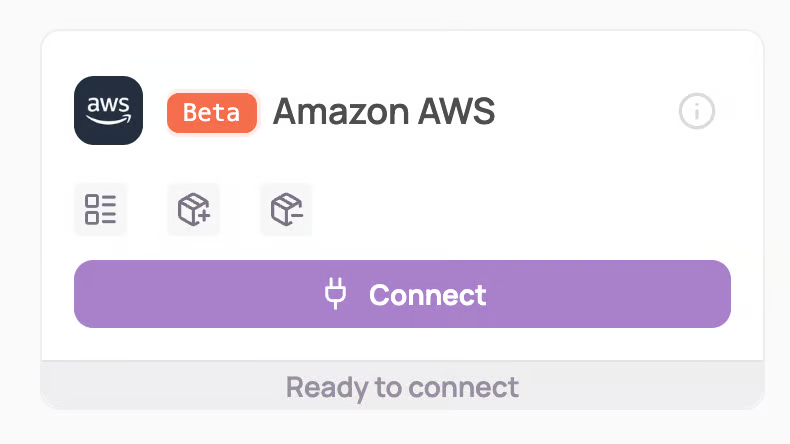
Dans "Tous les connecteurs" (All connectors), recherchez “AWS” et cliquez sur "Connecter" (Connect)
Connectez-vous à la console AWS
Vous devez vous connecter avec un compte qui a accès à la section IAM d'AWS, donc probablement un compte disposant de droits d'administration étendus sur la plateforme
Allez dans IAM > Users > "Votre utilisateur" > Access keys > Generate new access key
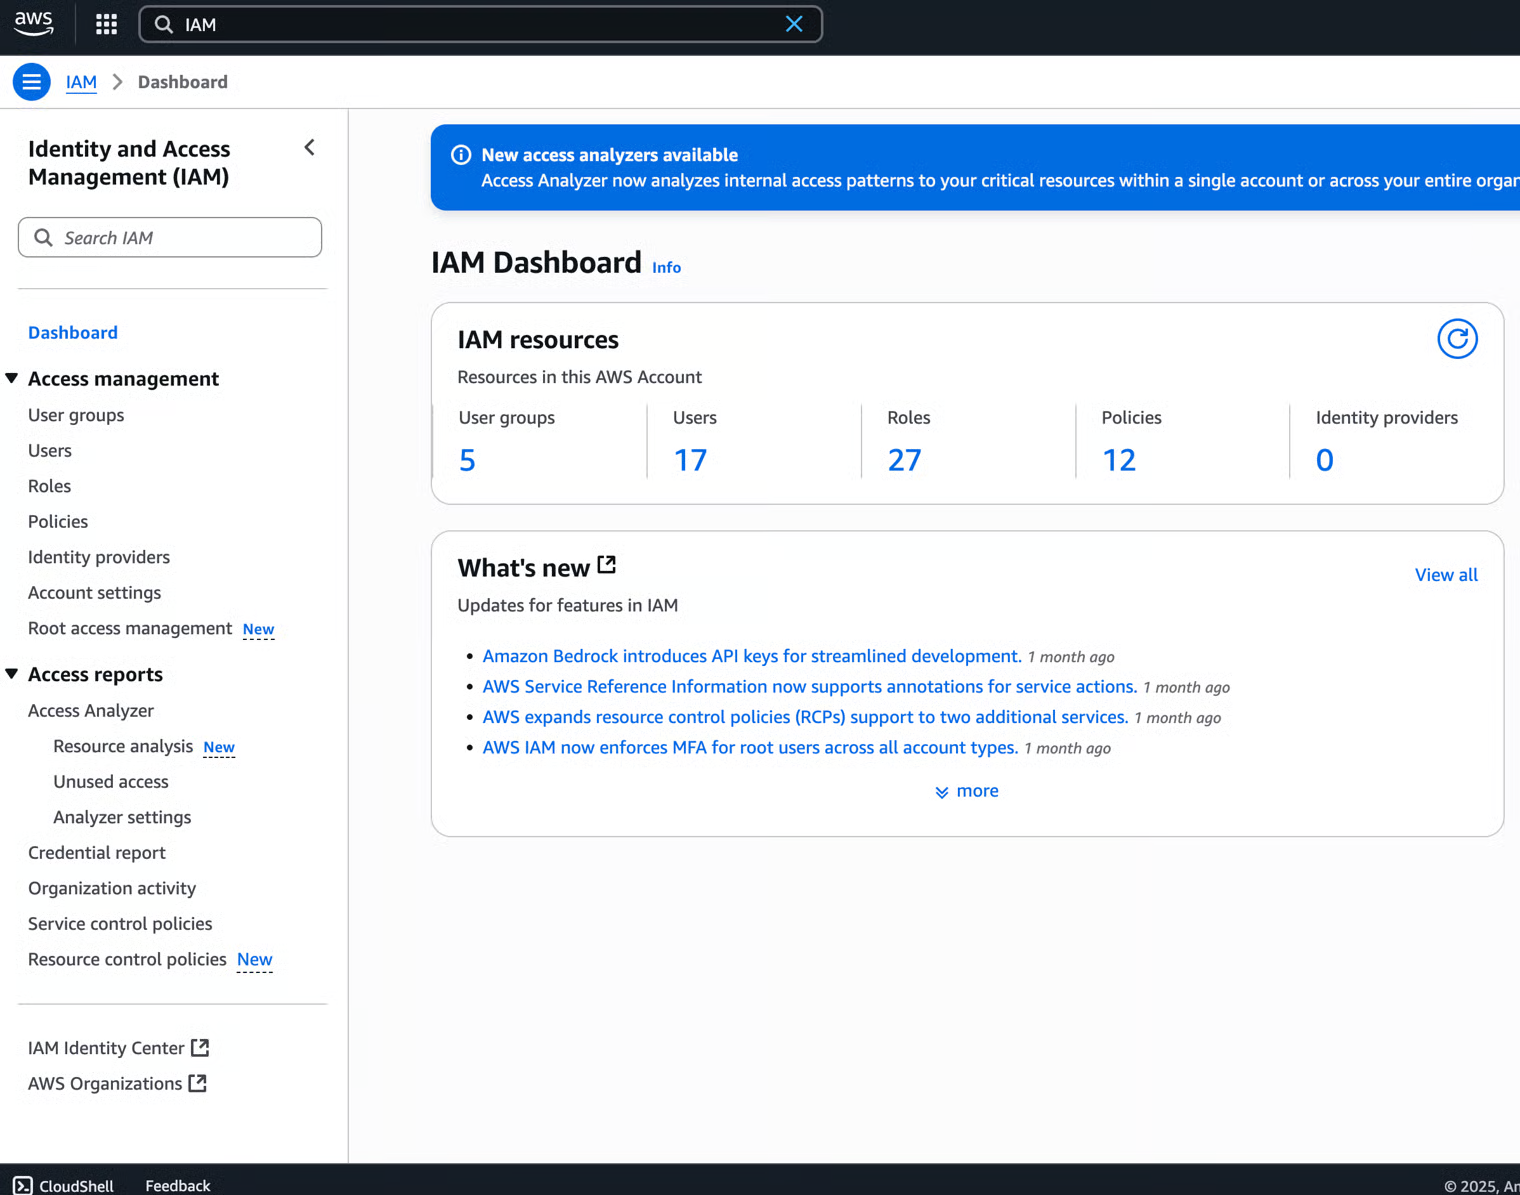
Allez dans Users > "Votre utilisateur"
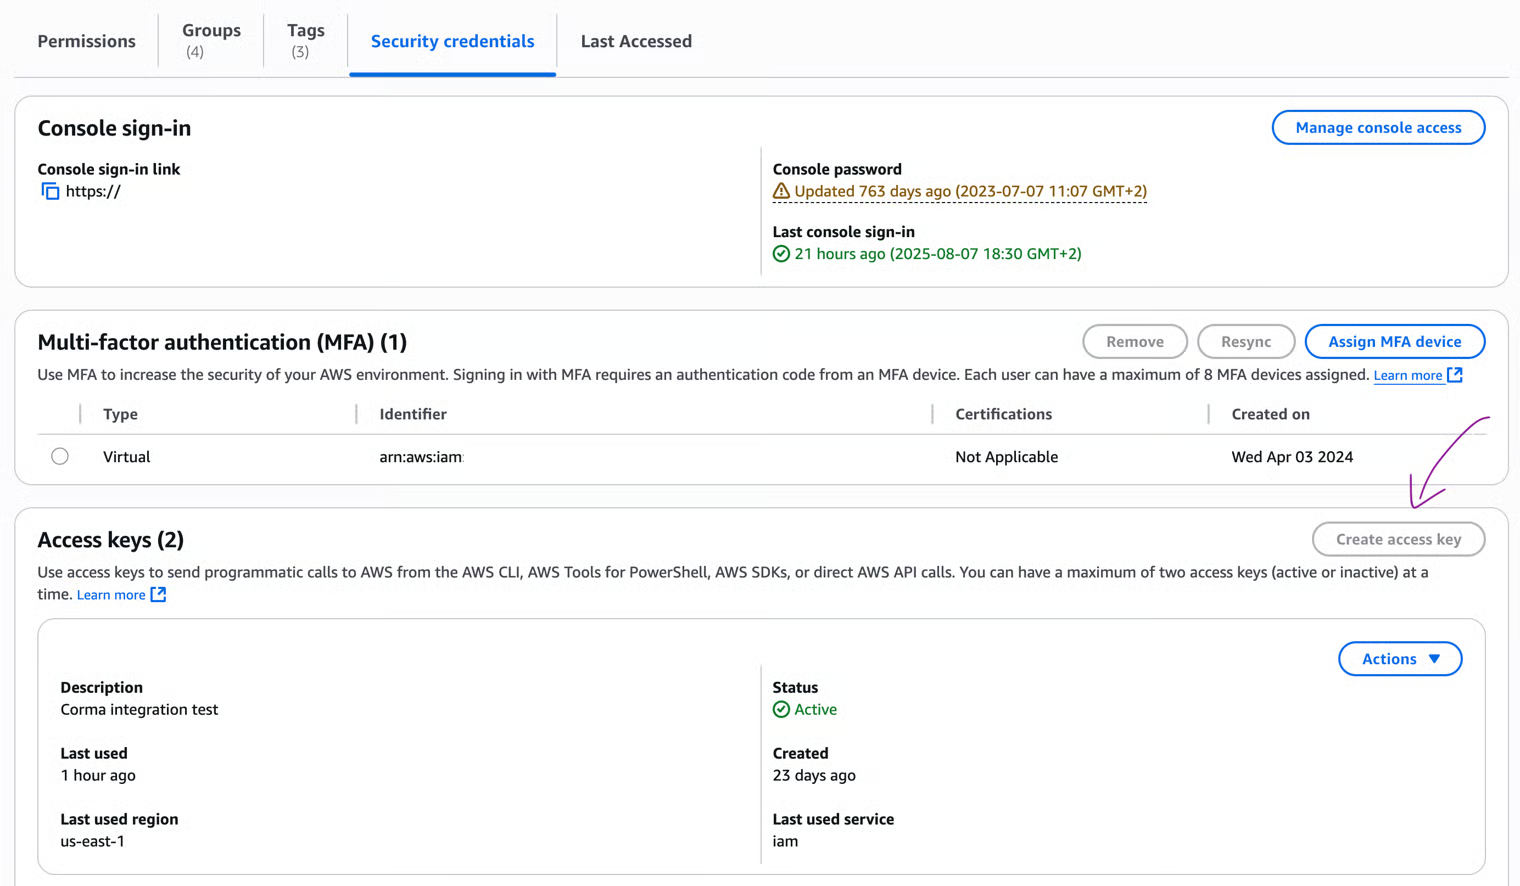
Sous "Security credentials", cliquez sur "Create an access key"
Cet utilisateur doit disposer au minimum des permissions en lecture seule (READ only) sur la partie IAM d'AWS. Elles peuvent être accordées via le rôle suivant :{ "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Action": "iam:ListUsers", "Resource": "*" } ] }Pour accorder à Corma des droits complets en lecture et écriture (READ-WRITE) afin d'automatiser le (dé)provisionnement, utilisez les permissions suivantes :
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "iam:ListUsers",
        "iam:CreateUser",
        "iam:DeleteUser",
        "iam:AddUserToGroup",
        "iam:RemoveUserFromGroup",
        "iam:ListGroups",
        "iam:ListGroupsForUser",
        "iam:GetUser",
        "iam:GetGroup"
      ],
      "Resource": "*"
    }
  ]
}
Copiez-collez les informations de la clé d'accès dans Corma
Copiez l'AccessKey ID et la Secret Access Key, ainsi que l'identifiant de la région dans laquelle vous avez créé ces identifiants (ex. : "eu-west-1", "us-east-3", etc.)
La région est indiquée en haut à droite, mais vous pouvez aussi y saisir le nom de votre entreprise
Vous avez bien connecté AWS à Corma !